AI Agent 源码交付验收:如何验证独立构建、依赖清册与二次开发
源码交付不等于只收一个代码压缩包。建立纯净沙箱环境冷构建、核验 lockfile 与 SBOM 物料清册、验证模型解耦与二次开发闭环,确保企业自主可控。
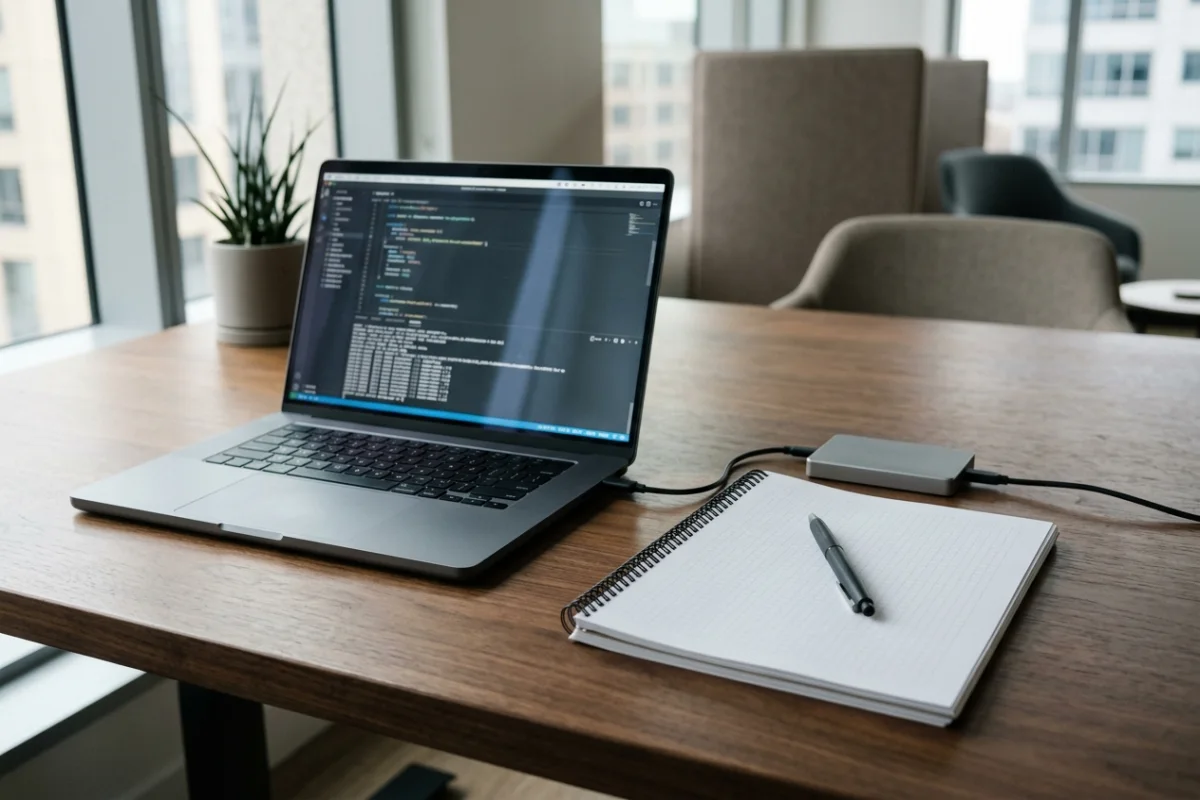
政企采购 AI Agent 平台并约定“全源码交付”时,最容易出现的风险是验收时只签收了一个代码压缩包,后续二次开发或自主运维时才发现依赖外部私有仓库、无法独立编译、或是核心模型逻辑被封装在黑盒二进制中。源码交付验收的核心,是用一套可复核的工程流程,验证源码在干净环境中能够独立构建、物料清册清晰、能够完成修改与重新打包闭环。
先核对交付物清单:不只是代码压缩包
一份合格的 AI Agent 源码交付,绝不能仅仅是一个剥离了工程上下文的静态文本包。技术验收的第一步,是依据合同与技术规格书逐项核对交付制品清单。完整的工程交付包通常包含四个核心部分:平台应用层业务源码、构建与打包脚手架配置、依赖锁定清册以及部署架构编排脚本。
需要明确区分交付范围与技术边界:按本站全源码交付说明,标准交付范围为平台侧应用层源码及配套脚手架与文档;底层大语言模型的权重文件遵循模型提供方的许可协议,并不随应用源码一并转让产权;标准商业交付通常也不包含历史 Git 提交记录。验收人员应在开箱清单中明确列出各组件目录、对应的编程语言运行时版本、包管理器版本以及容器打包脚本,避免验收后期因范围歧义产生争议。
在纯净沙箱中验证独立构建
“代码能看”不等于“代码能跑”。验证源码真实性的黄金法则是冷启动独立构建:在完全隔绝厂商内网、没有任何历史缓存与环境变量残留的干净沙箱主机(或虚拟机)中,从零执行构建流程,直至生成可运行的前端静态产物、后端服务二进制或容器镜像。
构建验证应严格执行以下四步:
- 环境清理:在全新的操作系统镜像中,仅安装交付文档中明确声明的基础运行时(如特定版本的 Node.js、Go、Python 或 Java)与编译器,清空本地全局包缓存。
- 依赖拉取:配置指向企业内部镜像源或公共官方源,执行依赖安装命令。若构建过程必须请求厂商内网私有源、未公开的私有 Git 仓库或特定开发机路径,则判定为依赖不完整。
- 自动化构建:执行标准的单命令打包流程(如构建容器镜像或前端构建任务)。观察控制台日志,确认构建全过程无未声明的动态下载脚本或未经审查的远程二进制拉取。
- 产物校验:检查构建输出的二进制文件、前端资源包或容器镜像,确认大小、校验和(Checksum)以及可执行权限符合预期,并在受控测试环境中启动服务验证健康检查接口。
在离线或专网部署场景下,还应配合断网环境进行二次检验,相关验收要点可参考AI Agent 离线断网部署验收。
核验依赖锁定、私有源与 SBOM 清册
在现代 AI Agent 系统中,应用层往往引用了大量开源框架、向量检索客户端、任务流编排引擎及数据解析工具。交付时若只提供宽泛的版本范围(如仅在配置文件中写大于等于某版本),极易因上游开源包版本迭代而导致构建断裂,甚至引入供应链安全隐患。
按 Reproducible Builds 可复现构建标准规范 与 SPDX (ISO/IEC 5962) 软件物料清单标准,验收团队应重点审核两份关键材料:
- 锁版本文件(Lockfile):检查代码仓内是否提交了完整的锁定文件(例如
pnpm-lock.yaml、package-lock.json、go.sum或poetry.lock)。锁定文件必须固定每个第三方依赖的精确版本与哈希指纹,确保每次构建下载的内容严格一致。 - SBOM 软件物料清单:交付团队应提供规范的 SBOM 清单,列清系统引入的所有直接依赖与间接传递依赖,包括包名、版本号、来源仓库地址以及许可证类型。验收方应使用工具扫描核对,确认代码实际使用的依赖与 SBOM 清册百分之百对应,无缺失项。
检查模型接口与业务逻辑的解耦
企业采购 AI Agent 平台的核心诉求之一是避免与特定大模型或特定厂商强绑定。源码验收必须深入代码架构层,检查模型推理调用层与上层业务逻辑(如提示词编排、知识库检索、审批流转、ERP/MES 系统集成)之间是否实现了良好的抽象与解耦。
具体审查点包括:
- 统一模型适配层:业务代码中不得直接硬编码特定云端闭源接口的私有客户端 SDK。系统应通过标准的适配接口或网关协议(例如统一的 OpenAI 兼容协议或抽象推理层)与底层模型通信,支持通过配置切换模型厂商与自建本地大模型。
- 凭据与地址外置:API Key、端点 URL、模型名称、超时参数与请求重试阈值必须完全由配置文件或环境变量管理,代码内不得出现任何明文凭据或固定内网 IP。
- 无隐蔽反向调用:静态代码扫描应排查是否存在向厂商外部服务器发送心跳上报、未声明的遥测日志或私有鉴权校验的后门代码,确保系统在企业私有化专网环境中拥有完全的数据自主权。
走通一次“修改、构建、生效”的二开闭环
证明“具备二次开发能力”的最有力证据,不是翻阅开发指南文档,而是由企业内部工程师独立走通一次完整的代码修改与重新打包验证流程。这被称为“二次开发最小可行闭环”。
建议在验收现场设计一个无侵入的轻量级二开验证用例:
- 选取测试点:在交付团队工程师仅提供答疑而不直接操作的前提下,由客户方工程师在源码中挑选一个受控的逻辑点,例如在某业务日志中增加一个自定义审计前缀,或在界面页脚微调一处非敏感的版权标识字符串。
- 本地修改与编译:在干净的开发环境中修改对应代码,执行本地单元测试与构建打包命令,生成新的容器镜像或发布包。
- 部署运行与验证:将新镜像部署至验证测试节点,触发相关业务流程,确认新增的日志标记或界面修改确实生效,且未引发已有知识检索或工具调用的回归故障。
通过这套实操演练,能够立即检验交付的接口文档是否准确、开发调试环境说明是否真实可用、以及是否有关键构建步骤依赖未文档化的手工技巧。
审查开源许可与第三方资产边界
全源码交付并不意味着可以随意处置系统内的一切资产。企业法务与知识产权团队必须介入审查,明确商业授权、开源许可证以及专有资产之间的权利边界,避免后续出现合规风险。
OpenChain (ISO/IEC 5230) 开源合规规范 要求企业对软件供应链中的开源许可进行清查。验收时应重点关注:
- 排查强传染性传染性开源协议:检查后端核心业务逻辑与私有集成插件中,是否混入了未经隔离的 GPL/AGPL 等强传染性开源组件;如若使用,是否符合合规隔离或整体开源的约定。
- 核实商业授权与自用范围:按照合同条款,确认源码交付后的使用权限范围(例如是否仅限企业内部自用、是否允许集团下属分支机构部署、是否支持委托第三方集成商二次开发)。
- 排查未授权商业字体与专有素材:前端静态资源中的字体文件、商业图库图标以及预训练权重,必须具备清晰的商业授权来源证明,不得夹带未授权的第三方商业资产。
参考资料与适用边界
- Reproducible Builds Specification,用于独立环境冷启动构建与确定性编译验证标准。
- SPDX Specification (ISO/IEC 5962:2021) 与 OpenChain (ISO/IEC 5230:2020),用于软件物料清单 (SBOM) 与开源许可证合规审查。
- NIST SP 800-218: Secure Software Development Framework (SSDF),用于软件供应链安全与依赖完整性验证。
- 本站公开页面:全源码交付范围与权利范围说明 与 AI Agent 私有化部署。
资料查阅日期:2026 年 10 月 1 日。本文介绍通用的企业智能体源码交付工程验收方法,用于指导技术团队核验构建完整性与二次开发能力;具体项目的源码交付范围、模型许可、Git 提交历史及技术支持条款,必须以双方签订的正式商业合同与交付清单为准。