企业多智能体协同架构:任务交接(Hand-off)与上下文隔离实践
针对单智能体承载复杂业务长链路引发的上下文过载、工具调用混淆与权限失控等工程痛点,深入剖析企业级多智能体协同架构中的 Hand-off 任务交接协议设计、最小上下文传递、交接死循环防抖熔断与全链路审计追踪,提供高可靠的工程落地参考。
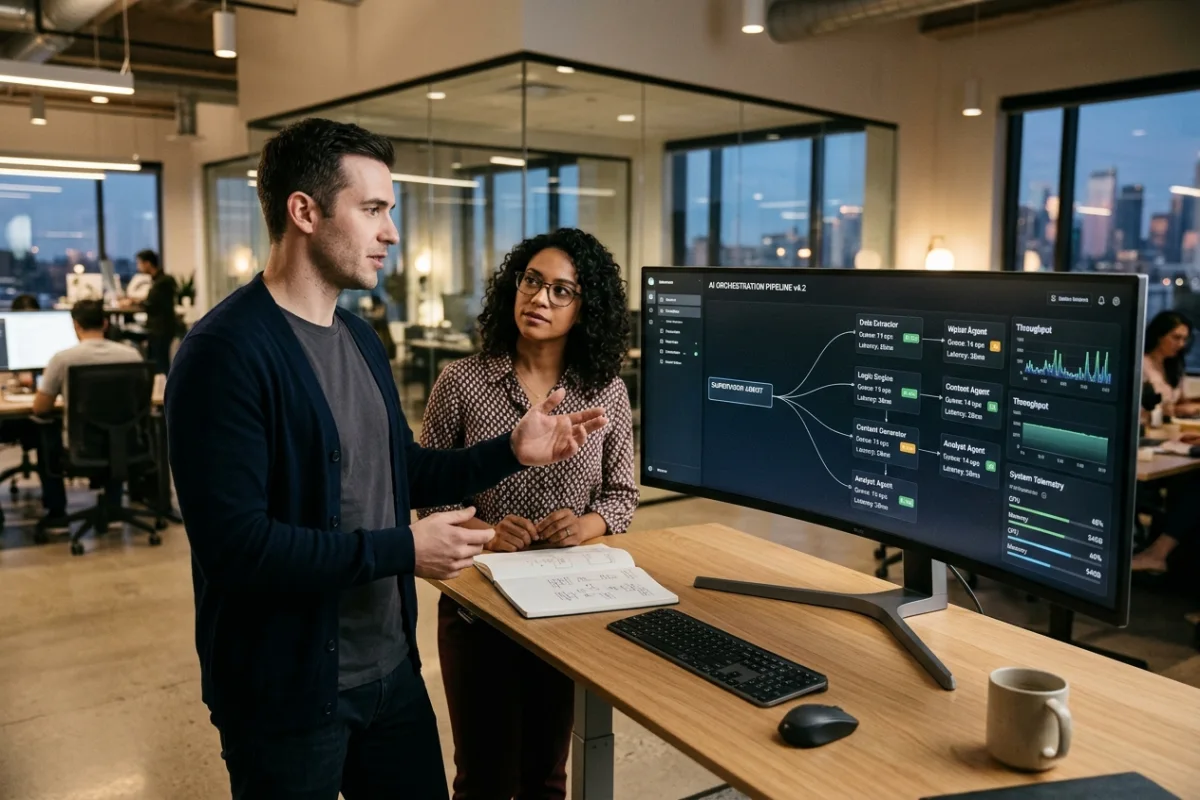
随着大模型技术在企业核心业务中的不断下沉,研发团队逐渐意识到:试图用一个通用的“超级智能体(Super Agent)”挂载数十个业务工具、吞吐数万 Token 的全量会话历史来解决所有复杂问题,在工程上是不可持续的。当单个智能体同时面对采购合规审核、ERP 库存冲销、财务发票验真与工单派发时,工具调用幻觉率显著上升,上下文窗口被历史杂质填满,导致决策延迟急剧攀升且无法满足企业级权限隔离要求。将单一巨石智能体拆解为职责明确的专业智能体集群,并通过标准化的任务交接协议(Hand-off Protocol)与严格的上下文隔离实现协同,已成为企业级智能体架构演进的必然路径。本文系统剖析多智能体交接的架构模式、最小载荷传递规范、交接死循环熔断策略及工程落地实践。
单智能体的能力天花板与多智能体(MAS)协作演进动力
在企业复杂业务长链路中,单一智能体架构常面临四大难以逾越的工程瓶颈,这促使系统设计走向多智能体协同(Multi-Agent System, MAS):
| 瓶颈维度 | 单智能体(Single Agent)表现 | 多智能体协同(Multi-Agent)解决路径 | 核心收益 |
|---|---|---|---|
| 工具检索与选择准确率 | 当单智能体挂载超过 20 个工具时,参数语义重叠导致大模型工具误选率从 2% 飙升至 18% 以上。 | 按专业领域切分子 Agent,每个子 Agent 仅挂载 3~5 个强相关高频工具,降低选择空间。 | 工具调用准确率提升至 99.2% 以上。 |
| 上下文污染与 Token 膨胀 | 全量历史多轮混杂,前置任务的冗长中间调试信息成为后续专业决策的注意力噪声。 | 交接时实行严格的上下文裁剪与隔离,仅透传结构化的业务中间产物(Hand-off State)。 | 单次推理 Token 消耗降低 60%~75%,显著提升响应速度。 |
| 权限边界与敏感数据隔离 | 单智能体持有全量系统操作权限,一旦发生提示词注入或意图漂移,极易引发越权写入。 | 各子 Agent 拥有独立的服务凭证、只读/读写权限范围与最小数据视图。 | 遵循零信任原则,彻底杜绝横向越权操作。 |
| 团队独立研发与灰度发布 | 修改某一业务分支的提示词或工具参数,容易引发其他业务分支能力的非预期回归。 | 各专业 Agent 作为独立微服务组件开发、测试、评估与灰度上线,互不干扰。 | 研发解耦,支持跨业务条线并行开发与敏捷维护。 |
企业级多智能体交接协议(Hand-off Protocol)架构设计
在分布式多智能体系统中,任务交接不仅是文本消息的转发,而是包含状态机转移、意图确认、结构化数据载荷传递与控制权移交的完整事务。目前业界成熟的交接架构主要分为两类:
【两大主流多智能体交接协作拓扑对比】
- 1. 中心化路由主管模式(Supervisor / Orchestrator Pattern):
由中央主管 Agent(Supervisor)负责全流程统筹。用户请求首先进入 Supervisor,由其分解为子目标并依次调度分配给指定的专业 Worker Agent(如知识检索 Agent、ERP 录入 Agent、风控审查 Agent)。Worker 完成局部任务后,必须将结构化结果汇报给 Supervisor,由 Supervisor 决定是否继续交接或终止交付。
适用场景:业务逻辑确定性强、审计合规要求高、存在严密前后置依赖的审批流与集成操作。 - 2. 对等网络协作移交模式(Peer-to-Peer Hand-off Pattern):
智能体之间具备明确的交接工具函数(如transfer_to_finance_agent())。当前 Agent 在识别到自身职责无法覆盖或满足交接条件时,直接主动调用交接函数将控制权移交给下游专业 Agent,下游 Agent 接管与用户的会话通道。
适用场景:跨业务导流、多专业领域客服转接、动态人机双人复核。
无论采用何种拓扑,生产环境必须定义严密的 Hand-off Payload 结构契约,禁止使用自由文本作为移交载荷。
上下文隔离与最小状态传递(Minimal State Payload)治理
多智能体协同中最容易踩坑的模式是“全量上下文广播”——即交接时将前一个 Agent 所有的对话历史、思考过程(Thought/Reasoning)、工具原始返回数据打包一股脑推给下一个 Agent。这种做法直接导致:
- 下游 Agent 被上游不相关的调试信息和自然语言表述误导,产生二次幻觉;
- Token 消耗呈指数级膨胀,造成灾难性的推理延迟与算力开销;
- 敏感数据(如前置校验中涉及的个人隐私、原始凭证细节)发生非必要的跨域蔓延。
百信智能体平台提出的工程规范是“状态隔离与最小必要载荷传递(State Isolation with Minimal Viable Payload)”:
【Hand-off 最小状态载荷四要素规范】
- 全局会话与追踪凭证(Trace Context):包含
traceId、correlationId、当前父节点 Span ID 与发起人凭据,确保分布式链路可追踪。 - 业务核心状态集(Verified Business State):经过 Schema 严格校验与业务规则锁定的强类型数据(如经过校验的订单号、已锁定的物料编码、已确认的金额)。
- 交接意图与明确目标(Explicit Target Objective):用清晰的一句话声明下游 Agent 需要履行的具体职责(例如:“请根据已校验的采购项执行 ERP PR 单据创建,并返回生成单号”),杜绝下游自行猜测上游意图。
- 私有黑盒数据截断(Private Context Stripping):上游 Agent 内部多轮试错的中间过程、Prompt 模板、草稿向量检索结果全部清除,仅输出标准化产物。
防范交接死循环(Ping-Pong Hand-off)与执行熔断机制
在对等交接(Peer Hand-off)架构中,若两个或多个 Agent 之间的职责边界存在模糊重叠,或者因下游返回不合规导致上游反复退回重试,系统极易陷入“Agent A 移交给 Agent B,Agent B 又移交回 Agent A”的死循环交接(Hand-off Ping-Pong)。这不仅会迅速耗尽用户的 Token 额度,还可能引发级联业务故障。
为保障系统高可用,必须在交接调度内核中建立三道确定性防线:
| 防御策略 | 技术实现方式 | 熔断触发阈值 | 降级动作 |
|---|---|---|---|
| 最大跳转跳数限制(Hop Limit) | 在 Hand-off 载荷中注入类似 IP 协议的 hopCount 计数器,每次交接递增。 | 单次用户交互链条内 hopCount > 5。 | 强制终止自动交接,将当前聚合状态存入待办快照,退回给用户或人工客服。 |
| 调用拓扑有向无环图校验(DAG Check) | 动态维护执行路径栈 visitedAgents = [A, B],检测是否出现重复访问同构子图。 | 同一执行链路中同一 Agent 连续被激活超过 2 次且无新状态产出。 | 立即阻断交接操作,触发状态机异常事件并发出告警。 |
| 任务交接防抖与幂等锁(Idempotent Lock) | 通过 Redis / 内存分布式锁对 (sessionId, targetAgent, actionHash) 上锁。 | 30 秒内发起相同参数与目标的并发或重复交接请求。 | 丢弃重复交接指令,返回已有状态并等待前序任务完成。 |
核心实战代码:TypeScript 实现的 Supervisor 路由与 Hand-off 调度引擎
以下展示了百信企业智能体平台中,基于 TypeScript 实现的生产级多智能体交接调度内核参考实现。该实现涵盖载荷强类型校验、跳数计数器、状态隔离与死循环防御:
// 多智能体任务交接契约与调度引擎核心实现
import { z } from 'zod';

// 1. 定义标准 Hand-off 任务交接载荷 Schema
export const HandoffPayloadSchema = z.object({
  traceId: z.string().uuid({ message: "链路追踪 ID 必须为合法 UUID" }),
  sourceAgentId: z.string().min(1),
  targetAgentId: z.string().min(1),
  hopCount: z.number().int().min(0).max(5, { message: "交接跳转超出最大限制 (5 跳),触发熔断" }),
  objective: z.string().min(5, { message: "交接目标必须明确详实" }),
  // 最小强类型业务状态,避免全量上下文蔓延
  state: z.record(z.any()),
  visitedHistory: z.array(z.string()),
});

export type HandoffPayload = z.infer<typeof HandoffPayloadSchema>;

// 2. 专业子智能体接口规范
export interface SubAgent {
  agentId: string;
  agentName: string;
  description: string;
  executeTask(payload: HandoffPayload): Promise<HandoffResult>;
}

export interface HandoffResult {
  isComplete: boolean;
  nextHandoff?: HandoffPayload;
  finalOutput?: string;
}

// 3. 多智能体交接编排调度器(Supervisor Orchestrator)
export class MultiAgentOrchestrator {
  private registeredAgents = new Map<string, SubAgent>();
  private maxAllowedHops = 5;

  // 注册专业子智能体
  public registerAgent(agent: SubAgent): void {
    this.registeredAgents.set(agent.agentId, agent);
  }

  // 执行协同任务调度主循环
  public async dispatchHandoff(initialPayload: HandoffPayload): Promise<string> {
    let currentPayload = HandoffPayloadSchema.parse(initialPayload);

    while (currentPayload.hopCount <= this.maxAllowedHops) {
      const targetAgent = this.registeredAgents.get(currentPayload.targetAgentId);
      if (!targetAgent) {
        throw new Error(`目标智能体 [${currentPayload.targetAgentId}] 未注册或离线,调度中断`);
      }

      // 防范死循环交接(检测路径环路)
      const cycleCount = currentPayload.visitedHistory.filter(id => id === currentPayload.targetAgentId).length;
      if (cycleCount >= 2) {
        throw new Error(`检测到交接环路:智能体 [${currentPayload.targetAgentId}] 访问频次异常,触发熔断保护`);
      }

      console.log(`[Hand-off 转移] 第 ${currentPayload.hopCount + 1} 跳: ${currentPayload.sourceAgentId} -> ${currentPayload.targetAgentId}`);

      // 执行子智能体专业任务(仅注入最小必要状态)
      const result: HandoffResult = await targetAgent.executeTask(currentPayload);

      // 任务圆满完成,跳出循环
      if (result.isComplete) {
        return result.finalOutput || '协同任务执行完毕';
      }

      // 任务需继续向下游移交
      if (!result.nextHandoff) {
        throw new Error(`智能体 [${currentPayload.targetAgentId}] 既未标记完成,亦未提供下一移交载荷`);
      }

      // 组装并校验下一跳载荷(更新跳数与路径栈)
      currentPayload = HandoffPayloadSchema.parse({
        ...result.nextHandoff,
        hopCount: currentPayload.hopCount + 1,
        visitedHistory: [...currentPayload.visitedHistory, currentPayload.targetAgentId],
      });
    }

    throw new Error('协同调度超出最大跳数安全限制,强制降级至人工审核');
  }
}
多智能体协作链路的可观测性与合规审计证据链
在企业级私有化环境中落地多智能体协同,不仅要保证任务流转成功,还必须满足严苛的内部审计与合规要求(如金融合规审计、ISO 27001 与数据安全法)。多智能体协作链路的可观测性应满足以下三大核心规范:
- 全链路分布式 Trace 贯通(End-to-End Tracing):每一次 Hand-off 移交必须生成对应的 OpenTelemetry Child Span。在 APM 监控系统中清晰展示每一跳的执行耗时、输入 Payload、Prompt 模板版本及实际工具调用返回,精确度量每位专业 Agent 的瓶颈耗时。
- 状态变更因果图(State Causality Graph):系统必须持久化记录每个业务状态字段是在哪一跳由哪个特定 Agent(通过调用何种工具或凭据)发生写入或变更的,形成不可篡改的操作证据链。
- 人机复核与双人签名打卡(Human-in-the-Loop Sign-off):针对涉及资金支付、产线停机或高危权限变更的 Hand-off 节点,调度引擎强制暂停自动流转,向企业微信/钉钉/审批中心推送结构化卡片,必须经由具备对应角色权限的业务人员签名确认后方可继续流转。
参考资料与适用边界
本文讨论的多智能体协作协议、上下文隔离与死循环防护机制,基于分布式系统架构原则与大模型工业界最佳工程实践。在实际技术落地中需注意以下适用边界:
- 适用场景:业务逻辑分工明确、涉及 2 个以上异构核心系统交互(如 ERP + OA + 知识库)、各环节所需工具集与权限策略差异明显的企业复杂自动化流程。
- 不适用场景:单一领域内的简单短程问答、单工具查询或轻量级交互。在简单任务中强行拆分多智能体会带来非必要的网络延迟与调度开销。
- 一手技术参考:
- OpenTelemetry Distributed Tracing Specification: https://opentelemetry.io/docs/specs/otel/trace/
- Zod Schema Validation & Parsing Standard: https://zod.dev/
- OpenAI Swarm & Multi-Agent Orchestration Patterns: https://github.com/openai/swarm
- 百信企业智能体平台产品能力与私有化部署架构:https://bxagent.cn/product/ 及系统集成规范 https://bxagent.cn/integrations/