企业级 AI Agent 源码交付二次开发架构实战:核心编排引擎与业务插件解耦、依赖隔离及版本升级策略
针对政企客户在获得 AI Agent 全栈源码交付后,因业务深度定制引发的代码污染、核心引擎与定制业务强耦合、Python 第三方依赖地狱(Dependency Hell)以及原厂版本升级难以合入等工程顽疾,系统剖析微内核(Microkernel)与业务插件物理分层架构,深入探讨基于 SPI(Service Provider Interface)的插件热插拔机制、容器化独立进程沙箱隔离、Git Vendor Branch 上游跟踪合并模型,并结合 Mock 离线仿真体系给出完整的二次开发实施落地指南与工程检查清单。
在政企严肃业务系统中,采购“全源码交付”的 AI Agent 平台已成为防范技术供应商绑定、满足信创自主演进与数据安全合规要求的核心选型标准。然而,许多企业技术团队在接手完整的智能体平台源码后,迅速陷入了严峻的“二次开发泥潭”:为了接入企业私有 ERP 接口或实现复杂审批,工程师直接在核心调度循环(ReAct Loop)中硬编码业务判断;为了兼容老旧业务系统的专有驱动,在全局环境强行降级依赖包引发“依赖地狱(Dependency Hell)”;更致命的是,当原厂发布包含严重漏洞修复或性能大幅优化(如前缀缓存、分布式状态机)的主版本补丁时,本地改动与上游代码产生海量冲突(Merge Conflict),导致自研分支彻底死锁。本文基于百信 AI Agent 平台在大型政企、制造及金融客户源码交付中的一线工程实战,系统剖析微内核(Microkernel)与业务插件解耦架构,深入探讨基于 SPI 的标准化插件扩展规范、容器与进程级沙箱隔离、Git Vendor Branch 上游升级模型,并结合 Mock 离线仿真测试,给出完整的二次开发工程治理方案与落地检查清单。
企业 Agent 源码交付后的“二次开发之痛”:代码污染与版本升级死锁
在传统的单体应用或脚本式开发中,工程师习惯于“哪里需要改哪里”。但在由 LLM 推理驱动、包含复杂状态编排与非确定性决策的 AI Agent 平台中,这种粗暴的侵入式开发方式会迅速引发灾难性的系统腐化:
| 腐化维度 | 典型错误实践(反模式) | 规范化架构治理方案(解耦模式) |
|---|---|---|
| 核心编排代码污染 | 直接在 agent/core/engine.py 中编写针对特定客户订单系统的 if-else 业务逻辑与字段转换。 | 微内核与插件解耦:核心引擎只保留通用的状态转移与任务流转,业务能力全部封装为独立的 Tool 插件与 Skill 扩展。 |
| 第三方依赖冲突(Dependency Hell) | 业务插件所需的老旧数据库连接包仅支持低版本 Pydantic/SQLAlchemy,直接修改全局 requirements.txt 强制覆盖。 | 进程与沙箱隔离:核心引擎与业务插件运行在独立的 Python 虚拟环境或无特权容器中,通过 gRPC/IPC 进行结构化交互。 |
| 平台版本升级死锁 | 在 Git main 分支上随心所欲混合提交平台底层改动与企业定制业务代码,原厂发布新版本时无法执行 Rebase 或 Merge。 | Git Vendor Branch 跟踪:建立上游发布跟踪分支,定制业务代码严格存放在外部扩展目录,实现原厂安全补丁的无缝合流。 |
| 测试验证严重依赖线上大模型 | 二次开发人员每修改一行业务代码,就必须在测试环境调用线上大模型与生产 ERP 联调,测试成本高昂且结果不稳定。 | Mock 离线仿真矩阵:构建基于 Golden Responses 预设响应的本地 Mock LLM 与契约测试(Contract Testing)流水线,脱网即测。 |
由此可见,“全源码交付”绝不意味着“随意修改任何代码”。企业技术团队必须将交付的源码清晰划分为“不可变的平台核心基座”与“高频变动的业务定制扩展”,从架构根源上杜绝系统腐化。
核心架构分层:微内核(Core Engine)与定制业务插件的物理隔离
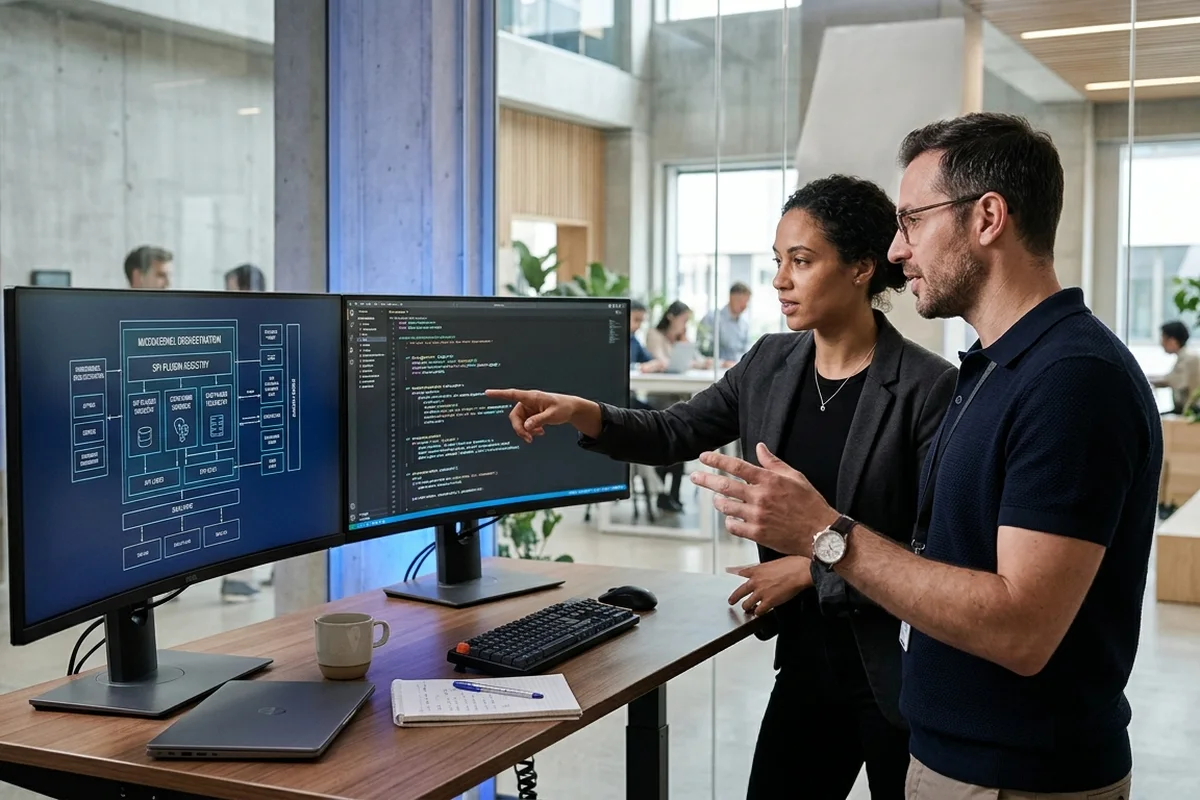
为了保障系统的长期可维护性,百信 AI Agent 平台推荐采用微内核架构(Microkernel Architecture)进行物理分层设计。平台代码在物理目录与加载机制上划分为三大层次:
【企业智能体平台微内核三层物理架构】
- 1. 核心运行时引擎(Core Runtime Engine -
core/):
由交付源码提供,负责通用基础设施:LLM 统一推理接入网关、ReAct 思考与行动执行循环、上下文滑动窗口与压缩治理、安全审查与提示词注入防御(Guardrails)、分布式分布式链路追踪(OpenTelemetry)以及基础配置管理。此目录设定为只读基线,严禁写入任何特定客户或垂直业务代码。 - 2. 插件服务提供者接口(Service Provider Interface -
spi/):
纯抽象接口契约层。定义了智能体平台允许外部扩展的所有标准规范,包括工具定义接口(BaseTool)、技能复合包接口(BaseSkill)、上下文注入器(ContextEnricher)、推理前后置拦截器(ExecutionInterceptor)以及知识检索适配器(RetrieverAdapter)。 - 3. 企业业务扩展包(Custom Extensions -
plugins/或独立 Repo):
由企业自研团队维护的独立代码模块。企业内部的 MES 工单助手、ERP 采购经办、财务报销风控等专属业务逻辑全部在此层实现,通过实现 SPI 接口契约挂载到核心引擎,绝不逆向依赖核心内部私有实现。
通过这三层物理划分,核心引擎团队与二次开发团队建立了清晰的权责边界:核心引擎只关注“如何稳定高效地编排 Agent”,业务插件团队只关注“具体的企业业务输入输出与数据映射”。
插件化扩展机制:基于 SPI 的工具、技能与拦截器(Interceptor)标准化注册
在二次开发中,业务能力的接入必须依托现代语言的动态发现机制(如 Python 的 entry_points 或 Node.js 的动态模块加载),避免在核心主工程中硬编码 import 业务插件:
# 文件位置:custom_plugins/erp_plugin/tools.py
from bxagent.spi.tools import BaseTool, ToolMetadata, ToolResult
from pydantic import BaseModel, Field

class PurchaseOrderQueryInput(BaseModel):
    # 采购单号参数定义,严格校验格式
    order_id: str = Field(..., description="企业标准采购订单编号,格式如 PO-2026-XXXX")
    include_items: bool = Field(default=True, description="是否包含明细行商品信息")

class PurchaseOrderQueryTool(BaseTool):
    # 工具元数据声明,平台自动提取并构建 JSON Schema 挂载至大模型
    metadata = ToolMetadata(
        name="erp_purchase_order_query",
        description="查询企业私有 ERP 采购订单状态与物料行信息",
        version="1.2.0",
        category="erp_integration"
    )

    async def execute(self, params: PurchaseOrderQueryInput) -> ToolResult:
        # 执行业务系统调用,内置异常熔断与鉴权上下文透传
        raw_data = await self.client.get_order(params.order_id)
        return ToolResult.success(data=raw_data)
为了让主引擎自动感知该插件,插件工程在其打包配置文件(pyproject.toml 或 setup.py)中声明服务提供者注册点:
[project.entry-points."bxagent.plugins"]
erp_tools = "custom_plugins.erp_plugin.tools:PurchaseOrderQueryTool"
audit_interceptor = "custom_plugins.erp_plugin.interceptors:FinancialAuditInterceptor"
在智能体平台启动时,核心引擎通过统一的 PluginRegistry 扫描环境并完成依赖加载。此外,借助切面拦截器(Interceptor),企业可以在不改动底层引擎的前提下,注入诸如“高危财务工具调用前强制触发二次审批”、“出入参敏感信息自动脱敏”等定制合规逻辑。
运行时依赖隔离:进程沙箱、独立虚拟环境与 gRPC/IPC 跨进程通信
企业二次开发面临的最大技术炸弹之一是依赖冲突(Dependency Hell)。例如,Agent 核心引擎依赖高版本 transformers、torch 和 pydantic v2,而企业某套老旧 MES 或大型机中间件的专有 Python SDK 仍停留在 pydantic v1 或绑定了特定版本的 protobuf。如果将二者打包在同一个全局环境中,必然引发符号冲突导致系统崩溃。
为了彻底化解这一矛盾,系统架构应支持**进程级依赖隔离(Out-of-Process Isolation)**:
| 隔离架构方案 | 技术实现机制 | 性能时延开销 | 适用业务场景 |
|---|---|---|---|
| 进程内加载(In-Process) | 同环境 Python 模块动态 import,共享主进程堆内存。 | 极低(<0.1ms):直接内存指针传递与函数调用。 | 无依赖冲突、纯内存计算或高性能通用格式化插件。 |
| 独立子进程 + IPC 通信 | 使用独立的 venv 虚拟环境拉起 Worker 进程,通过 Unix 域套接字(UDS)进行二进制数据交换。 | 低(0.5~1.2ms):免除 TCP 协议栈开销,零网络损耗。 | 第三方依赖库存在版本冲突但安全等级相同的内部业务集成。 |
| Sidecar 容器 + gRPC 通信 | 基于 Docker / K8s Pod 部署独立的插件 Sidecar 容器,严格定义 Protobuf 契约进行 RPC 通信。 | 中等(1.5~3.0ms):本地回环或网络 RPC 序列化。 | 由跨语言团队开发(如 Java / Go 插件)、多团队协同运维的复杂子系统。 |
| 无特权安全沙箱(Sandbox) | 基于 Linux cgroups、seccomp 及网络命名空间隔离,严格限制出网白名单与最大显存/内存配额。 | 可控(5~15ms 启动,运行近原生):资源硬隔离。 | 需要执行动态 Python 代码、不可信脚本或第三方外部供应商插件。 |
通过提供可插拔的通信与隔离桥接器,企业开发人员即使在最严苛的信创老旧中间件环境下,也能轻松完成二次开发,同时确保主平台进程的高性能与高可用。
Git Vendor Branch 模型:企业私有分支平滑合并原厂安全补丁与主版本升级
在工程生命周期中,最容易让二次开发走向瘫痪的环节不是开发本身,而是原厂代码升级。很多企业在拿到源码半年后,完全不敢拉取原厂的新版本,导致平台无法享受大模型推理提速新特性,高危安全漏洞也得不到修复。解决此问题的最佳实践是采用Git 供应商分支(Vendor Branch Pattern)工作流:
【基于 Git Vendor Branch 的四步无冲突合流法】
- 建立干净的只读供应商分支(
upstream-vendor):
该分支永远只接收原厂官方发布的纯净版本标签(如v2.1.0、v2.2.0-hotfix),严禁在此分支上提交任何企业本地业务代码。 - 建立企业专属主干分支(
main-enterprise):
基于upstream-vendor初始化。企业二次开发的新增插件代码全部放置于外部目录(如custom_plugins/)或通过 Git Submodule 挂载。 - 升级合并演练分支(
upgrade/v2.2.0):
当原厂发布新版本v2.2.0时,首先从main-enterprise拉出临时升级分支:git checkout -b upgrade/v2.2.0 main-enterprisegit merge upstream-vendor/v2.2.0 - 三路合并验证与合入:
由于核心代码未被业务逻辑侵入,Git 可以完成 95% 以上文件的无脑快进或三路合并(3-Way Merge)。剩余极少数与 SPI 接口变动相关的改动,经由升级分支上的自动化测试流水线充分验证后,再正式合入企业生产主干main-enterprise。
结合代码仓的权限保护规则(如 GitHub / GitLab 的 CODEOWNERS),将 core/ 核心目录设置为仅限核心架构师 Review 批准,从而在制度上倒逼开发人员遵守插件解耦规范。
离线测试与质量门禁:基于 Mock LLM 与契约测试(Contract Testing)的防回归验证
在 AI Agent 二次开发中,很多团队常犯的严重错误是:每次运行单测都真实请求远端大模型或调用生产 ERP。这不仅导致 CI 构建速度极慢(一次单测跑半小时)、浪费海量 API Token 费用,而且大模型的输出非确定性还会导致单测结果频频误报(Flaky Tests)。
企业必须在本地建立三级渐进式自动化测试防护网:
| 测试层级 | 测试对象与隔离策略 | 验证重点与判定门禁 |
|---|---|---|
| L1: 静态 Schema 契约测试 | 断开所有网络。纯内存校验插件生成的 JSON Schema、参数定义规范与元数据完整性。 | Schema 合法性:检查入参字段是否定义了清晰的描述文本、必填项约束、边界类型,防范提示词歧义。 |
| L2: Mock LLM 确定性单测 | 使用预设的黄金样本矩阵(Golden Response Matrix)模拟大模型吐出的标准 Tool Call 指令。 | 插件执行稳定性:重点验证业务插件在网络超时、接口 500、空字段、畸形入参等极端异常下的容错与返回值包裹。 |
| L3: 沙箱级多步集成测试 | 在本地容器沙箱内拉起轻量级虚拟 ERP/MES Mock 服务,运行完整的多轮 ReAct 思考与行动流。 | 端到端链路合规:验证状态机转移是否符合预期、敏感数据是否被安全拦截器精准脱敏、审计日志是否完整关联 TraceID。 |
在 CI/CD 流水线中,L1 与 L2 测试必须在 30 秒内全部完成,任何一个测试失败直接阻断代码提交,从根本上杜绝“把带着低级缺陷的代码合入主干”。
企业二次开发工程实施清单与架构治理建议
为了指导企业技术团队在全源码交付模式下高质量、可持续地开展二次开发,百信 AI Agent 平台整理了以下关键架构治理实施清单:
【企业 AI Agent 源码二次开发工程检查清单】
- 架构分层底线:确认业务定制代码未修改
core/目录任何文件;所有定制工具与技能均通过标准 SPI 接口实现。 - 依赖环境隔离:涉及老旧中间件或专有 SDK 的插件,必须使用独立进程或 Sidecar 容器运行,不得强制修改全局依赖配置文件。
- 代码版本控制:建立独立的
upstream-vendor分支同步原厂官方 Release;主开发分支main-enterprise严格通过临时升级分支进行合并演练。 - 拦截审计接入:所有涉及写操作(如发起采购单、修改工单状态)的业务插件,必须挂载安全拦截器与幂等性校验,确保具有人工二次审批或不可篡改的日志留痕。
- 离线测试覆盖:插件工程必须自带 Mock LLM 与 Mock 外部 API 的独立单元测试用例,确保断网脱机环境下单测通过率 100%。
- 平滑演进与回滚:每个发布版本的业务插件均具备独立的语义化版本号(SemVer);插件加载器支持故障插件的动态秒级热卸载,保障平台底座持续稳定。
企业采购全源码交付的最大价值在于技术主权的完全掌握。通过践行微内核解耦、SPI 标准化、依赖沙箱化与 Git 供应商分支管理,企业技术团队不仅能够随心所欲定制出最贴合业务的专属 Agent,更能长期、顺畅地享受原厂核心平台的技术红利与演进迭代。