
企业级 AI Agent 混合编排架构实战:确定性有限状态机(FSM)与 LLM 自主决策的协同设计、守卫条件与异常回退
针对企业将大模型引入采购审批、工单流转、ERP与MES系统写入时纯ReAct自主推理不可控、乱跳步与合规失效等核心痛点,系统剖析有限状态机骨架约束与大模型节点局部推理的双层混合编排架构,深入详解状态跃迁守卫条件(Guard Conditions)、上下文状态快照持久化机制与多级异常回退补偿策略。
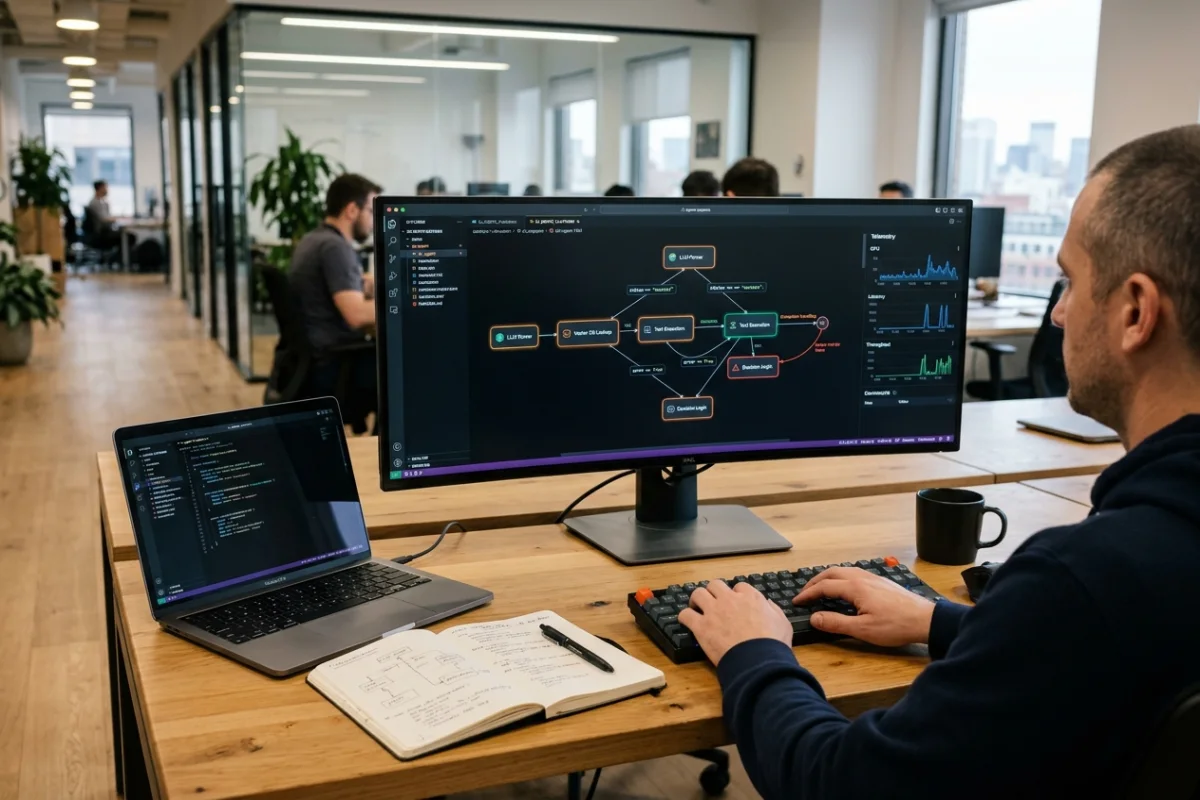
在企业将大语言模型(LLM)从“只读知识问答”推进到“自动化业务闭环(如智能采购审批、生产调度工单流转、ERP 与 MES 系统数据自动录入)”的过程中,“智能体决策不可控、跳步执行、陷入死循环以及合规前置条件被绕过”成为阻碍项目从 POC 走向生产环境的最严重工程瓶颈。很多研发团队最初直接采用单体式 ReAct(Reasoning + Acting)自主推理循环,很快在复杂业务流程中遭遇挫败:大模型在多轮交互中可能遗漏关键权限检查直接调用写接口,或在外部 API 偶发超时后反复胡乱调用无关工具。然而,若完全退回到传统的硬编码或纯固定工作流(Workflow),又彻底丧失了大模型处理非结构化语义、动态补全槽位与弹性纠错的核心优势。本文结合百信企业智能体平台在制造、政务与金融私有化部署中的工程沉淀,系统剖析“有限状态机(FSM)骨架约束 + LLM 节点局部推理”的双层混合编排架构,深入详解状态转移守卫条件(Guard Conditions)、上下文状态快照(State Checkpoint)持久化机制与多级异常回退策略,为企业构建确定性业务合规与高智能泛化兼备的生产级智能体执行中枢。
纯自主 ReAct 与硬编码工作流的双重困境:企业级智能体为什么需要“有限状态机 + LLM”混合编排
在企业级真实业务流转中,智能体面对的从来不是开放域的闲聊,而是包含强合规约束、多角色权限和事务完整性的复杂生产流程。当前业界常见的两极化设计,在应对此类场景时均存在不可调和的结构性矛盾:
| 架构形态 | 核心优势 | 生产环境致命缺陷(反模式) | 企业级合规与可用性评级 |
|---|---|---|---|
| 纯自主 ReAct Agent(自由推理) | 自适应泛化能力强,能根据用户自然语言自由规划工具调用路径与参数补全。 | 执行不可控:无法保证业务执行拓扑顺序;偶发幻觉会导致“未审核即提交”、“跳过风控直接划款”;面对长链路极易震荡死循环。 | 不可用于核心写操作业务 |
| 纯硬编码工作流(固定 DAG 管道) | 执行确定性 100%,步骤严格按照代码或规则引擎流转,审计与合规完全透明。 | 过于僵化:分支条件完全静态,对非结构化输入缺乏容错空间;用户微小表述差异或字段缺漏即导致流程阻断中断,丧失 AI 价值。 | 仅适用于高度确定性静态批处理 |
| FSM + LLM 混合编排(规范实践) | 兼收并蓄:外层有限状态机强制约束合法状态跃迁与守卫拦截;内层 LLM 专注于节点内部的语义解析、槽位提取与工具执行。 | 无结构性缺陷;仅需在开发初期清晰梳理状态边界与守卫规则定义。 | ★★★★★ 企业级核心系统首选标准 |
企业核心系统绝不能将“下一步该去哪”的控制权全部押注给概率生成的大语言模型。必须建立一套“规则定义合法边界、模型在边界内发挥自主推理”的分层控制体系。
分层编排架构设计:确定性有限状态机(FSM)作为骨架,大模型推理作为节点决策器
在百信企业智能体平台的混合编排设计中,架构被明确解耦为宏观业务状态流(Macro State Flow)与微观节点推理环(Micro Reasoning Loop)两层:
【双层混合编排架构的职责划分】
- 1. 外层宏观有限状态机(FSM Orchestrator):
由状态集合($S$)、输入事件($E$)、状态转移函数($\delta: S \times E \rightarrow S$)以及守卫条件($G$)组成。状态机掌握整个业务生命周期的严格主干(例如:草稿解析态 -> 字段校验态 -> 风控守卫态 -> 人工审批挂起态 -> ERP写执行态 -> 完成态)。任何状态跃迁必须由合法的外部事件触发,且必须通过硬编码守卫逻辑判定,大模型无权直接修改当前全局状态标识。 - 2. 内层微观智能决策节点(LLM Worker Node):
作为特定状态内部的处理单元。例如在“草稿解析态”,LLM 负责从用户杂乱的自然语言聊天或邮件附件中,抽取标准采购单所需的物料编号、规格参数与申请数量;在“参数纠错态”,LLM 负责与用户多轮交互澄清缺失字段。内层节点的输出被严格格式化为结构化 Payload,供外层状态机引擎评估是否满足下一跃迁条件。
这种解耦保证了即使大语言模型在微观节点中产生幻觉、给出了超范围数据或错误的逻辑反思,外层状态机也能像一道不可逾越的安全防火墙,将错误严格限制在当前状态内部,防止灾难性蔓延至底层数据库与业务接口。
状态跃迁守卫条件(Guard Conditions):前置合规校验、权限拦截与动态参数强约束
在有限状态机理论中,守卫条件(Guard Condition)是状态能否发生跃迁的布尔断言(Boolean Predicate)。在企业智能体中,守卫条件承担着业务安全防线的核心职责:
在实际落地中,守卫条件主要分为以下三层级联过滤器:
- 数据完备性守卫(Schema & Null Check):利用 JSON Schema 静态校验 LLM 提取的上下文参数是否齐全、字段类型是否合法、数字是否超出物理合理范围(如采购数量必须为正整数)。
- 身份与权限守卫(RBAC & Delegation Guard):校验当前会话发起员工的真实企业身份 Token 是否具备该状态的操作权限(例如普通员工发起金额大于 5 万元的物料采购时,守卫拦截并强制导向“部门总监审批”状态)。
- 业务规则与风控守卫(Domain Invariant Guard):调用下游规则引擎或只读查询接口,校验业务前置约束(如当前仓库是否已冻结盘点、供应商是否处于黑名单列表、预算科目是否有可用余额)。
// 状态跃迁守卫条件执行管道核心代码实现
export interface WorkflowContext {
  taskId: string;                      // 流程实例唯一ID
  userId: string;                      // 发起人员工工号
  userRole: string;                    // 发起人角色
  extractedPayload: Record<string, any>; // LLM抽取解析的业务载荷
  riskScore: number;                   // 风控模型评估分
  checkpoints: string[];               // 历史通过的检查点记录
}

export type GuardPredicate = (ctx: WorkflowContext) => Promise<{ passed: boolean; reason?: string }>;

// 采购金额与审批权限联合守卫逻辑
export const purchaseApprovalGuard: GuardPredicate = async (ctx) => {
  const amount = Number(ctx.extractedPayload?.totalAmount ?? 0);

  // 1. 基础参数合法性硬约束
  if (isNaN(amount) || amount <= 0) {
    return { passed: false, reason: "采购总金额必须为大于零的有效数值" };
  }

  // 2. 超额拦截:超过10万元必须进入人工高级审批状态,禁止直接跃迁至自动下单
  if (amount > 100000 && ctx.userRole !== "PROCUREMENT_DIRECTOR") {
    return { passed: false, reason: "单笔采购金额超过100,000元,必须转接总监人工复核" };
  }

  // 3. 物料编号前缀合规性校验
  const itemCode = String(ctx.extractedPayload?.itemCode ?? "");
  if (!/^[A-Z]{2}-\d{4}-[A-Z0-9]{2}$/.test(itemCode)) {
    return { passed: false, reason: `物料编码格式[${itemCode}]不符合企业主数据规范` };
  }

  return { passed: true };
};
上下文状态快照(State Checkpoint)与持久化:长任务挂起、断点续跑与人类在回路(HITL)审批
企业业务流程具有显著的长周期性(Long-Running Lifecycle)。例如一次采购报销或设备抢修工单,从发起到最终确认往往需要跨越数小时甚至数天,期间涉及人工主管的审批确认(Human-in-the-Loop, HITL)。若将编排状态保留在服务内存或 WebSocket 会话中,一旦服务重启、Pod 漂移或网络抖动,整个智能体业务就会彻底丢失。
百信平台采用“快照驱动持久化(Snapshot-Driven Persistence)”方案:
- 原子检查点写入(Atomic Checkpointing):每当状态机成功完成一次状态跃迁或节点推理,调度器立即将当前执行栈、结构化槽位数据(Context Variables)、大模型交互历史与审批流水号序列化为不可变的 JSON 快照,双写至 Redis(高并发热缓存)与 PostgreSQL(分布式关系型审计表)。
- 状态挂起(State Suspension):当流程跃迁至
WAITING_HUMAN_APPROVAL状态时,调度引擎主动释放计算线程与大模型上下文连接,通过企业微信或钉钉向主管发送包含结构化差异的卡片消息; - 事件唤醒与幂等续跑(Event Wakeup & Idempotency):当审批人点击“同意”或“驳回”,Webhook 接收事件携带审批单号唤醒工作流。引擎从持久化数据库恢复上一快照,校验审批人数字签名后,无缝推进至下一状态,彻底杜绝历史重复计算或会话状态丢失。
异常处理与状态回滚策略:工具超时、参数漂移、死循环防范与阶梯式降级
在智能体自动化执行外部操作时,失败是常态而非意外。健全的混合编排系统必须具备清晰的分级异常治理机制:
【三级防御与回滚矩阵】
- 一级防御:微观节点内局部自愈(In-Node Self-Healing):
当 LLM 输出参数未通过 JSON Schema 或字段类型错误时,不改变宏观状态。将具体的报错信息作为反思反馈回传给模型(Reflective Retry),限制最多重试 2 次。若重试仍失败,向用户输出友好的补充提问,避免全局流程崩塌。 - 二级防御:状态机循环震荡熔断(Loop Breaker):
在状态转移引擎中内置“跃迁计数器(Transition Counter)”。如果在最近 5 分钟内同一状态或相邻两状态往复跳转超过 4 次(例如用户反复修改、大模型反复报错),状态机立即触发熔断事件,强行将流程跃迁至STATE_FROZEN_MANUAL_TAKE_OVER(人工接管态),终止模型无效调用,防止 Token 资源消耗雪崩。 - 三级防御:跨系统分布式事务补偿(Saga Compensation):
如果状态机在执行最终写接口(如 MES 派工单或 ERP 扣库存)过程中出现严重系统故障,状态机启动逆向回退路径。依据持久化检查点中记录的已执行写操作逆序调用对应的反向冲正接口(如释放预占库存、作废未过账草稿),确保企业下游数据库的一致性。
制造业采购审批与工单流转落地实战:状态机定义、节点提示词与生产环境代码示例
以下展示百信企业智能体在华东某大型制造企业“备品备件紧急采购”场景中的实际混合编排引擎定义。系统通过强状态机管理物料查询、预算校验、总监审批与 SAP 采购订单生成:
// 企业级紧急采购混合状态机引擎配置
export type WorkflowState =
  | "IDLE"                         // 初始空闲态
  | "PARSING_INTENT"               // 语义意图与物料参数提取态(LLM驱动)
  | "VALIDATING_GUARD"             // 规则守卫与预算校验态(确定性代码)
  | "AWAITING_APPROVAL"            // 审批挂起态(人类在回路)
  | "EXECUTING_SAP_PO"             // 调用SAP生成采购单(工具执行)
  | "COMPENSATING"                 // 异常冲正补偿态
  | "COMPLETED"                    // 成功完成态
  | "TERMINATED_ERROR";            // 异常终止态

export interface StateMachineConfig {
  currentState: WorkflowState;
  maxRetries: number;
  retryCount: number;
}

export class ProcurementOrchestrator {
  private state: WorkflowState = "IDLE";
  private context: WorkflowContext;

  constructor(initialContext: WorkflowContext) {
    this.context = initialContext;
  }

  // 核心状态机驱动主循环
  public async transition(event: string, eventPayload?: any): Promise<WorkflowState> {
    console.log(`[状态机流转] 当前状态: ${this.state}, 触发事件: ${event}`);

    switch (this.state) {
      case "IDLE":
        if (event === "START_REQUEST") {
          this.state = "PARSING_INTENT";
          await this.executeLLMParsing(eventPayload);
        }
        break;

      case "PARSING_INTENT":
        if (event === "PARSE_SUCCESS") {
          this.state = "VALIDATING_GUARD";
          await this.executeGuardCheck();
        } else if (event === "PARSE_NEED_CLARIFICATION") {
          // 保持在当前状态,等待用户输入补全参数
          console.log("[智能体提示] 参数不完整,等待用户在会话中澄清补齐");
        }
        break;

      case "VALIDATING_GUARD":
        if (event === "GUARD_PASSED_AUTO") {
          // 小额合规直接执行
          this.state = "EXECUTING_SAP_PO";
          await this.executeSAPOrder();
        } else if (event === "GUARD_NEED_APPROVAL") {
          // 大额进入审批挂起
          this.state = "AWAITING_APPROVAL";
          await this.suspendForApproval();
        } else if (event === "GUARD_REJECTED") {
          this.state = "TERMINATED_ERROR";
        }
        break;

      case "AWAITING_APPROVAL":
        if (event === "APPROVER_ACCEPTED") {
          this.state = "EXECUTING_SAP_PO";
          await this.executeSAPOrder();
        } else if (event === "APPROVER_REJECTED") {
          this.state = "TERMINATED_ERROR";
        }
        break;

      case "EXECUTING_SAP_PO":
        if (event === "SAP_SUCCESS") {
          this.state = "COMPLETED";
        } else if (event === "SAP_TIMEOUT_RETRYABLE") {
          this.state = "COMPENSATING";
          await this.executeRollback();
        }
        break;

      default:
        console.warn(`[未知状态跳转] 未定义的状态处理逻辑: ${this.state}`);
        break;
    }

    return this.state;
  }

  // 节点内部LLM结构化抽取(微观决策)
  private async executeLLMParsing(userMessage: string): Promise<void> {
    // 调用大模型提取itemCode、quantity、urgencyReason,并通过严格JSON Schema校验
    // 成功后触发 PARSE_SUCCESS 事件推进至 VALIDATING_GUARD
  }

  // 确定性守卫校验(硬规则检查)
  private async executeGuardCheck(): Promise<void> {
    const guardResult = await purchaseApprovalGuard(this.context);
    if (!guardResult.passed) {
      await this.transition("GUARD_REJECTED", guardResult.reason);
    } else {
      const amount = this.context.extractedPayload?.totalAmount;
      if (amount > 50000) {
        await this.transition("GUARD_NEED_APPROVAL");
      } else {
        await this.transition("GUARD_PASSED_AUTO");
      }
    }
  }

  private async suspendForApproval(): Promise<void> {
    // 持久化当前状态快照至数据库,触发推送企微/钉钉审批卡片,释放当前进程
  }

  private async executeSAPOrder(): Promise<void> {
    // 调用SAP BAPI接口,处理单据生成与幂等防重
  }

  private async executeRollback(): Promise<void> {
    // 执行反向补偿,冲正预占额度并记录告警
  }
}
总结与工程建议:如何在业务确定性合规与大模型灵活性之间取得最佳平衡
在企业智能化升级的浪潮中,将大语言模型引入生产环境并不意味着放弃传统的软件工程原则。恰恰相反,越是底层依赖大模型的概率化输出,上层越需要严谨的确定性软件架构进行包裹与守护。综合百信平台的工程实践,建议架构团队在落地 AI Agent 时践行以下四条基本法则:
【企业级 AI Agent 编排工程铁律】
- 状态转移判定权绝不下放:状态机跃迁的布尔条件必须由纯函数和确定性代码裁决,决不能用“请大模型判断是否可以下一步”作为生产环境的跳转守卫。
- 高危写操作必须引入人在回路(HITL):涉及财务资金划转、生产工单终结、全量数据变更等不可逆高危操作,状态机必须强制设立审批挂起态,保留完备的操作审计日志。
- 上下文持久化必须与会话生命周期解耦:长业务链路必须依靠分布式持久化快照(State Checkpoint)支撑,保障系统升级、节点重启及多端审批过程中的零数据丢失。
- 微观自愈与宏观熔断配合:节点内部给大模型 1~2 次纠错机会,但全局设置严格的状态跃迁上限与超时阈值,杜绝工具调用失控与死循环产生的天价账单。
通过“有限状态机为骨架、大模型推理为血肉”的混合编排体系,企业既能充分释放大模型对自然语言、复杂语义与长尾意图的理解力,又能构筑起坚如磐石的业务合规防线,真正实现 AI Agent 在核心业务系统中的安全可控与规模化落地。


