企业级 AI Agent“影子模式与双跑比对”(Shadow Mode & Dual-Run Testing)生产准入实战:破解不确定性智能体上线风险、写操作沙箱隔离与差异对账矩阵
针对大模型非确定性输出在直连企业核心业务系统时的不可逆写操作风险与生产上线鸿沟,系统拆解企业级 AI Agent“影子模式”(Shadow Mode / Dark Launch)与旁路双跑比对测试架构,深入剖析无损生产流量镜像分发、写操作虚拟化拦截与沙箱模拟、多维度差异对账矩阵与分级金丝雀灰度量化准入门槛,附生产级 TypeScript 对账中间件实现与企业落地方案。
随着大模型与自主智能体(AI Agent)深入企业 ERP、MES、OA 和 CRM 等核心业务闭环,研发与业务团队面临着前所未有的工程挑战:基于概率的大语言模型具有非确定性(Probabilistic Behavior),传统的离线基准测试(Offline Eval)与静态单元测试虽然能够验证部分标准用例,却根本无法穷尽真实生产环境中错综复杂的长尾输入、偶发网络抖动与实时业务上下文突变。若在缺乏充分验证的情况下直接将新版本智能体全量推向生产,一旦模型产生指令幻觉或参数漂移,调用具有破坏性的写接口(如错误生成采购单、误修改审批权限或篡改生产工单),将造成不可挽回的业务灾难。为了破解这一生产上线困境,“影子模式”(Shadow Mode / Dark Launch)与“旁路双跑比对测试”(Dual-Run Differential Testing)已成为顶级企业智能体工程的黄金上线准则。本文系统剖析如何在不影响生产链路性能与数据一致性的前提下,实现生产流量无损镜像复制、写操作多级虚拟化拦截与状态沙箱隔离、细粒度执行轨迹差异对账矩阵,并提供完整的生产级 TypeScript 对账中间件实现与企业分级准入实战指南。
生产就绪鸿沟:离线静态评测(Eval)无法覆盖真实动态长尾与副作用风险
在企业智能体从研发阶段走向生产交付的生命周期中,存在一条难以逾越的“生产就绪鸿沟”(Production Readiness Chasm)。许多在开发与离线评测集上表现优异(甚至达到 95% 准确率)的智能体,一经切入生产即频发严重故障:
- 离线测试集的静态局限性:离线评测数据集通常由工程师或标注员合成,覆盖范围偏向高频典型场景,极难覆盖生产环境中高并发、长上下文漂移、多方系统并发更新等真实动态长尾;
- 外部状态的动态时序变化:离线回放往往基于固定快照,但企业业务系统(如 ERP 库存、MES 设备传感器状态)瞬息万变,智能体在不同时刻获取的环境状态截然不同,导致离线行为与在线实际行为产生巨大偏差;
- 长调用链路的错误级联放大:企业复杂 Agent 往往包含多步规划(Plan-and-Solve)与工具链嵌套调用,前序工具返回的微小语义偏差在后续步骤中会被链式放大,最终导致不可控的调用动作;
- 写操作(Write Operations)的不可逆副作用:区别于只读问答系统,企业智能体具备修改业务数据的能力。任何一次上线前的盲目切换,都是在拿生产系统的真实数据承担风险。
因此,企业级生产准入必须引入“影子运行(Shadow Mode)”机制:将线上真实的生产用户请求无感复制并异步投递给候选待测智能体(Candidate Agent),候选智能体以“暗启动”(Dark Launch)状态在旁路独立运行推理与规划。关键之处在于,其所有写操作被严格沙箱化或虚拟化拦截,同时系统自动将其决策轨迹、工具入参、结构化输出与主生产系统(人工处理结果、旧版本系统或既有稳定智能体)进行毫秒级对账,从而在“零业务风险、零生产副作用”的前提下,获得 100% 真实生产场景下的端到端评估数据。
| 对比维度 | 离线基准评测(Offline Eval) | 传统金丝雀灰度(Canary Rollout) | 影子模式与双跑比对(Shadow Mode Dual-Run) |
|---|---|---|---|
| 流量与数据源 | 历史静态标注集或合成测试集 | 线上部分真实用户(5%~10%) | 100% 真实全量或抽样在线生产流量镜像 |
| 业务副作用风险 | 无风险(完全离线隔离) | 极高:灰度命中用户直接承受不可逆写故障 | 绝对零风险:写操作被透明拦截与虚拟化模拟 |
| 主链路性能影响 | 无影响 | 直接影响灰度部分用户的响应延迟 | 零开销:异步无损镜像与独立后台消费隔离 |
| 对比验证基准 | 预设的固定标准答案(Ground Truth) | 用户投诉率、HTTP 5xx 状态码与简单指标 | 与线上 Live 系统或人工真实处理结果进行端到端对账 |
| 适用演进阶段 | 原型研发与快速迭代期 | 生产放量终期 | 生产准入关键守门阶段(生产准入放量前置拦截) |
影子流量镜像拓扑:无损复制、异步解耦与网络开销隔离
在设计影子系统的流量分发架构时,首要原则是“严格不得劣化主生产业务链路的响应延迟与服务可用性”。主业务请求必须以最低开销完成镜像复制,且影子智能体出现的任何计算超时、崩溃甚至内存溢出,都不得对主系统产生反向背压(Backpressure)。
1. 网关层旁路异步复制(API Gateway Async Tapping)
在企业 API 网关层(如 Envoy、Kong 或基于 Go/Node.js 构建的自研网关),采用非阻塞的分叉机制(Fork & Tap):
- 主链路请求正常流转:主请求按照既有路由同步转发给生产端服务(Live Production Agent 或既有业务后台),主系统的响应直接返回给终端用户;
- 影子副本异步入列:网关通过环形内存缓冲区(Ring Buffer)或异步协程捕获请求上下文(包括输入 Payload、用户身份元数据、会话 Session ID 与链路追踪 TraceID),并打上
X-BX-Shadow-Trace: true染色标记; - 高可靠消息中间件缓冲:将捕获的请求异步投递至专用的影子 Kafka 或 Redis 消息队列主题。通过消息中间件的削峰填谷特性,彻底隔离生产流量洪峰对影子模型推理集群的算力冲击。
2. 流量清洗与脱敏管道(Sanitization & Context Injection)
在影子智能体拉取镜像请求执行之前,必须经过专门的前置清洗管道:
- 敏感隐私数据动态掩码:对于涉及客户密码、支付令牌或绝密个人身份信息的字段,根据企业安全规则进行哈希或脱敏替换,确保影子推理合规;
- 时间戳与环境上下文对齐:为影子请求注入捕获时的精确时间戳与历史会话上下文快照,避免因排队消费导致的“时间漂移”影响智能体基于时间的业务推理逻辑。
写操作虚拟化拦截:只读模拟、状态沙箱与副作用绝对归零
企业级智能体有别于普通搜索的核心在于其“具备外部系统写权限”。例如,智能体在处理供应链告警时,可能调用 create_purchase_requisition()(创建采购申请单)或 adjust_inventory_threshold()(调整库存警戒线)。如果影子智能体在后台擅自执行这些接口,将直接向生产数据库写入脏数据,甚至引发供应链实际动作!
因此,在影子执行引擎中必须实现“写操作虚拟化拦截沙箱”(Write Virtualization & Sandbox Interceptor):
1. 工具接口读写属性元数据标注(Tool Idempotency & Mutability Contract)
在智能体注册工具库(Tool Registry)时,强制要求对所有工具进行严格的元数据分类:
- 只读工具(Read-Only Tools):如
query_product_stock()、get_order_status()等。在影子模式下,若经过只读安全评审,此类工具允许直接透传调用生产系统只读从库(Read Replica),确保智能体能感知到最真实的环境数据; - 可写/破坏性工具(Mutating/Destructive Tools):如
submit_expense_claim()、send_email_notification()、modify_user_role()等。在影子模式下,此类工具绝对禁止直连外部生产系统,必须强制路由至虚拟化拦截器。
2. 拦截与合成响应机制(Mocking & Synthetic Response)
当候选智能体在推理链条中发出可写工具调用时,拦截中间件执行以下三步保护措施:
- 拦截记录(Intercept & Audit):捕获该工具调用的完整参数、调用上下文、思考过程与时间戳,标记状态为
[INTERCEPTED_WRITE]; - 沙箱状态暂存(Ephemeral State Cache):如果后续规划步骤依赖该写操作的结果(例如下一步需要读取刚才创建的“工单ID”),沙箱中间件会生成一个符合业务规则的假数据快照(如
synthetic-order-id-shadow-9901),并暂存在该请求的影子会话隔离缓存中; - 合成成功响应(Synthetic Success Response):按照预先定义的契约 Schema 返回模拟成功的 JSON 载荷,驱动候选智能体继续完成后续的完整思考与规划链路,而不会因报错中断后续长程测试。
双跑对账矩阵:轨迹对齐度、参数语义相似度与确定性分歧判定
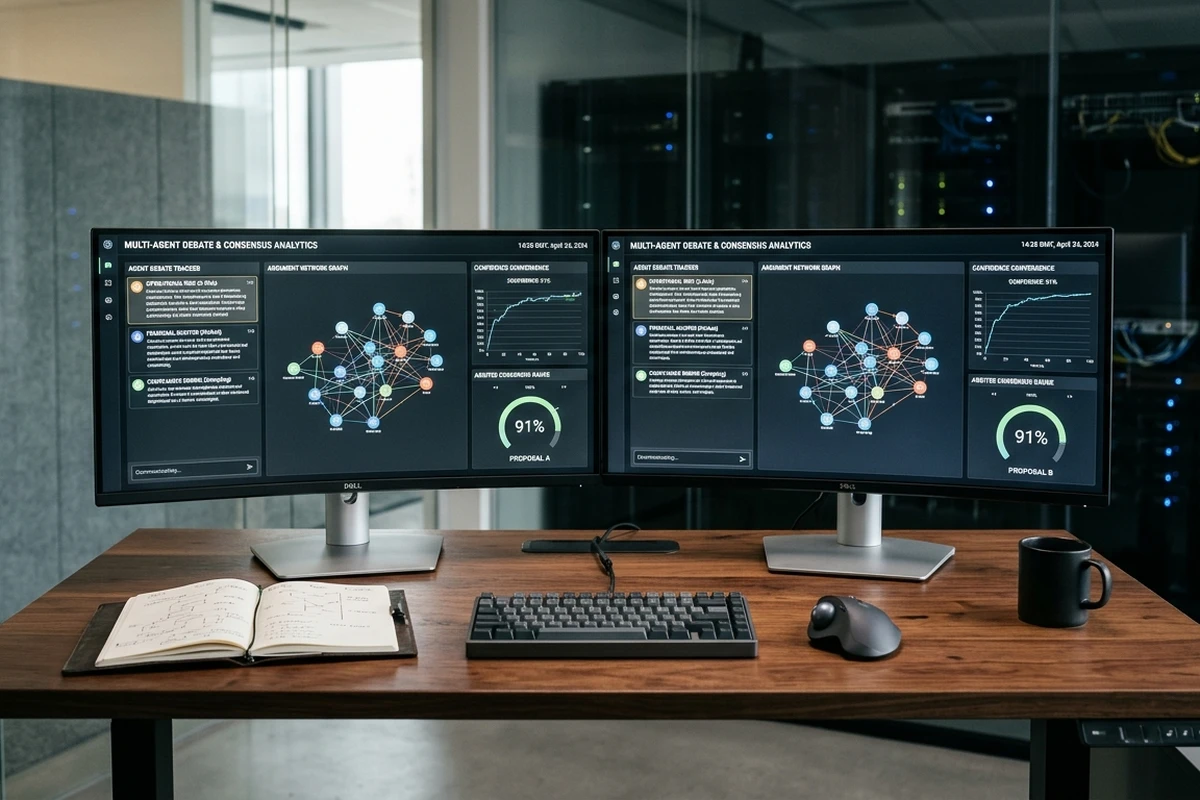
影子模式的核心价值在于产出可量化的“对账矩阵”(Differential Reconciliation Matrix)。通过比较线上基准(Live Reference)与影子候选(Shadow Candidate)在同一输入下的输出差异,系统自动生成对账评分:
| 对账层级 | 对账目标与比较算法 | 通过门槛(Pass Criteria) | 典型异常与处置机制 |
|---|---|---|---|
| 1. 工具序列对齐度(Tool Trajectory Parity) | 比较工具调用的集合重合度(Jaccard Index)与执行顺序编辑距离(Levenshtein Distance) | ≥ 98.0% 完全一致或合法等价重排序 | 多调无关工具(幻觉冗余)或缺失关键安全检查步骤,判定为轨迹偏差 |
| 2. 工具参数精确匹配(Argument Exact Match) | 对 ID、金额、状态枚举等确定性业务字段进行结构化递归 diff | 100% 绝对一致(关键数值零容忍) | 关键查询条件过滤缺失或金额字段浮点精度偏差,直接触发严重阻断 |
| 3. 自由语义与摘要对齐(Semantic Intent Parity) | 对非结构化文本使用轻量判定模型进行语义等价性评测(BERTScore / G-Eval) | 语义相似度 ≥ 0.92,业务事实一致 | 文案措辞允许轻微差异,但结论性业务事实反转(如通过误判定为拒绝)记为重大缺陷 |
| 4. 性能与成本基线(Latency & Cost Budget) | 比较单次请求总耗时(P95 Latency)、首字延迟(TTFT)与 Token 消耗总量 | P95 延迟波动 ≤ +15%,Token 成本 ≤ 基线 110% | 死循环重试或长上下文无节制膨胀,导致算力超标自动预警 |
架构实战:基于 TypeScript 的生产级影子对账网关与拦截中间件
以下给出百信企业智能体平台中采用的生产级双跑对账中间件核心架构代码。该引擎能够自动识别请求模式、透明拦截可写工具调用并计算结构化差异:
import { EventEmitter } from 'node:events';

/**
 * 工具操作类型枚举:区分只读与变更副作用
 */
export enum ToolOperationType {
  READ_ONLY = 'READ_ONLY',         // 只读操作:可安全访问生产只读副本
  MUTATING_WRITE = 'MUTATING_WRITE', // 写入变更:必须严格沙箱拦截
}

/**
 * 工具定义元数据契约接口
 */
export interface ToolContract {
  name: string;                   // 工具名称
  type: ToolOperationType;        // 操作类型分类
  schema: Record<string, unknown>; // JSON 验证契约
}

/**
 * 工具执行请求调用上下文
 */
export interface ToolInvocationContext {
  traceId: string;                // 分布式追踪链路标识符
  toolName: string;               // 目标工具名称
  arguments: Record<string, unknown>; // 工具入参对象
  isShadowRun: boolean;           // 是否处于影子双跑模式
}

/**
 * 双跑比对结果记录结构
 */
export interface DualRunReconciliationRecord {
  traceId: string;                // 追踪标识
  timestamp: string;              // 对账时间戳
  liveTrajectory: string[];       // 生产在线工具执行序列
  shadowTrajectory: string[];     // 影子候选工具执行序列
  trajectoryAlignmentScore: number; // 轨迹对齐相似度分值 (0~1.0)
  interceptedWriteCount: number;  // 拦截的可写工具调用次数
  criticalDiffDetected: boolean;  // 是否检测到严重业务分歧
  diffDetails: string[];          // 细粒度差异明细记录
}

/**
 * 生产级企业智能体影子对账与拦截网关核心引擎
 */
export class ShadowReconciliationGateway extends EventEmitter {
  // 注册的工具安全契约字典表
  private readonly toolRegistry: Map<string, ToolContract> = new Map();
  // 影子会话虚拟状态缓存字典表
  private readonly virtualStateCache: Map<string, Map<string, unknown>> = new Map();

  /**
   * 构造函数:初始化网关事件监听器
   */
  constructor() {
    super();
  }

  /**
   * 注册企业工具安全契约
   * @param contract 工具元数据契约定义
   */
  public registerTool(contract: ToolContract): void {
    this.toolRegistry.set(contract.name, contract);
  }

  /**
   * 执行工具调用拦截与路由决策
   * @param context 工具执行调用上下文
   * @returns 工具调用结果(真实执行或虚拟合成)
   */
  public async executeToolIntercept(
    context: ToolInvocationContext
  ): Promise<{ payload: unknown; intercepted: boolean }> {
    const contract = this.toolRegistry.get(context.toolName);
    if (!contract) {
      throw new Error(`[SecurityError] 未知工具调用拦截: ${context.toolName}`);
    }

    // 若非影子模式,直接透传由底层系统实际执行
    if (!context.isShadowRun) {
      return { payload: await this.invokeProductionTool(context), intercepted: false };
    }

    // 处于影子模式时:严格拦截写入变更操作
    if (contract.type === ToolOperationType.MUTATING_WRITE) {
      // 记录拦截审计日志并生成模拟沙箱返回值
      const syntheticResponse = this.generateSyntheticResponse(context);

      // 触发写入拦截审计事件
      this.emit('shadowWriteIntercepted', {
        traceId: context.traceId,
        tool: context.toolName,
        args: context.arguments,
        syntheticResponse,
      });

      return { payload: syntheticResponse, intercepted: true };
    }

    // 处于影子模式的只读工具:安全透传执行或访问只读副本
    return { payload: await this.invokeProductionReadOnlyReplica(context), intercepted: false };
  }

  /**
   * 双跑轨迹与决策对账比较算法
   * @param liveRecord 生产环境真实执行记录
   * @param shadowRecord 影子环境候选执行记录
   * @returns 结构化对账核验结果
   */
  public reconcileDualRun(
    traceId: string,
    liveTools: { name: string; args: Record<string, unknown> }[],
    shadowTools: { name: string; args: Record<string, unknown>; intercepted: boolean }[]
  ): DualRunReconciliationRecord {
    const liveNames = liveTools.map(t => t.name);
    const shadowNames = shadowTools.map(t => t.name);

    // 计算工具调用的 Jaccard 重合度系数
    const intersection = liveNames.filter(name => shadowNames.includes(name));
    const union = Array.from(new Set([...liveNames, ...shadowNames]));
    const trajectoryScore = union.length === 0 ? 1.0 : intersection.length / union.length;

    const diffs: string[] = [];
    let criticalMismatch = false;

    // 校验工具执行序列是否严重偏离
    if (trajectoryScore < 0.95) {
      criticalMismatch = true;
      diffs.push(`工具调用序列不匹配: 生产=[${liveNames.join(', ')}], 影子=[${shadowNames.join(', ')}]`);
    }

    // 针对重合的工具,递归对比关键参数对齐度
    for (const commonTool of intersection) {
      const liveInstance = liveTools.find(t => t.name === commonTool);
      const shadowInstance = shadowTools.find(t => t.name === commonTool);
      if (liveInstance && shadowInstance) {
        const argDiff = this.compareArguments(liveInstance.args, shadowInstance.args);
        if (argDiff.hasConflict) {
          criticalMismatch = true;
          diffs.push(`工具 [${commonTool}] 参数分歧: ${argDiff.reason}`);
        }
      }
    }

    const interceptedCount = shadowTools.filter(t => t.intercepted).length;

    const record: DualRunReconciliationRecord = {
      traceId,
      timestamp: new Date().toISOString(),
      liveTrajectory: liveNames,
      shadowTrajectory: shadowNames,
      trajectoryAlignmentScore: trajectoryScore,
      interceptedWriteCount: interceptedCount,
      criticalDiffDetected: criticalMismatch,
      diffDetails: diffs,
    };

    // 派发对账完成事件通知
    this.emit('reconciliationCompleted', record);
    return record;
  }

  /**
   * 递归对比工具参数差异
   */
  private compareArguments(
    liveArgs: Record<string, unknown>,
    shadowArgs: Record<string, unknown>
  ): { hasConflict: boolean; reason: string } {
    for (const key of Object.keys(liveArgs)) {
      if (!(key in shadowArgs)) {
        return { hasConflict: true, reason: `影子参数缺失关键键值: ${key}` };
      }
      if (typeof liveArgs[key] === 'number' || typeof liveArgs[key] === 'string') {
        if (liveArgs[key] !== shadowArgs[key]) {
          return {
            hasConflict: true,
            reason: `字段 [${key}] 值不一致: 生产=${String(liveArgs[key])}, 影子=${String(shadowArgs[key])}`,
          };
        }
      }
    }
    return { hasConflict: false, reason: '一致' };
  }

  /**
   * 模拟生成虚拟沙箱响应载荷
   */
  private generateSyntheticResponse(context: ToolInvocationContext): Record<string, unknown> {
    return {
      status: 'SYNTHETIC_SUCCESS',
      mocked: true,
      virtualId: `mock-id-${context.toolName}-${Date.now()}`,
      message: '影子模式虚拟拦截成功,未修改生产实体状态',
    };
  }

  /**
   * 调用生产主工具(内部模拟桩)
   */
  private async invokeProductionTool(context: ToolInvocationContext): Promise<unknown> {
    return { executed: true, target: context.toolName };
  }

  /**
   * 调用生产只读副本工具(内部模拟桩)
   */
  private async invokeProductionReadOnlyReplica(context: ToolInvocationContext): Promise<unknown> {
    return { readOnlyReplica: true, target: context.toolName };
  }
}
生产准入漏斗:从暗启动到分级金丝雀灰度的量化门槛与熔断治理
在企业严肃系统中,影子模式绝非一个临时开关,而是一套严密规范的“生产准入漏斗治理流水线”(Production Admission Pipeline)。只有候选智能体在真实生产流量中连续达标,才能逐步放行至下一阶段:
1. 四级晋升漏斗阶段(Promotion Stages)
- 第 1 阶段:0% 流量暗启动(Full Shadow Run):新版本智能体仅作为影子接收镜像流量,写操作 100% 拦截,终端用户感知为零。要求必须连续稳定运行至少 72 小时,累积超过 2,000 笔真实业务会话;
- 第 2 阶段:内部白名单或专家并行复核(Internal Canary 1%):在影子对账指标(轨迹一致率 ≥ 98.5%、参数准确率 100%)达标后,开通 1% 内部员工白名单或非核心边缘业务的小流量,允许实际生效;
- 第 3 阶段:生产分级金丝雀(Production Canary 5% → 20% → 50%):通过动态加权路由逐步扩大流量比例。每一层级扩容观察至少 24 小时,实时监控业务退单率、人工介入率与系统响应时延;
- 第 4 阶段:全量正式上线(100% Full Promotion):旧版本智能体降级为影子观察员(反向影子),继续运行 48 小时作为基线保护,确保新系统稳定承接全部生产负载。
2. 自动化异常熔断与一键降级机制(Automatic Circuit Breakers)
在任何放量阶段,一旦监控系统检测到以下三类指标异动,网关将毫秒级触发自动化熔断,将流量无条件秒级回退至基线版本:
- 业务异常率突增熔断:当影子对账矩阵中“严重业务分歧率”(Critical Mismatch Rate)超过 1.0%,或生产金丝雀用户的人工重置/投诉率超过 0.5% 时;
- 写操作逃逸紧急切断:沙箱拦截器一旦发现未注册操作类型的工具调用企图直连数据库,立即中断该请求执行链路并发出最高级 P0 安全告警;
- 模型推理显存与延迟雪崩熔断:候选模型的推理 P99 延迟超过基线 2 倍,或单会话消耗 Token 连续超出预设安全预算阈值时,自动切断候选实例流量。
通过建立这套以“影子模式无损镜像、写操作沙箱隔离、细粒度轨迹对账、分级灰度量化准入”为核心的工程体系,大型政企客户与关键制造业系统能够在充分拥抱大模型深度推理与自主规划生产力的同时,将技术非确定性带来的业务风险降至绝对零,实现工业级 AI Agent 的稳健闭环交付。