
企业级多智能体服务网格(Agent Service Mesh, ASM)与 A2A 协议栈实战:破解异构智能体动态发现、跨域委托鉴权、上下文传播与流量治理
针对企业在跨 ERP、MES、OA 等复杂 IT 环境中落地多智能体协同网络时面临的异构拓扑失控、凭据失信与 Token 资源雪崩等架构困境,系统拆解企业级多智能体服务网格(Agent Service Mesh)与 A2A 通信协议栈,深入剖析基于 Agent Card 的动态能力发现、SPIFFE/OIDC 零信任跨域委托鉴权、分布式追踪上下文传播与智能体感知型 Token 熔断流控机制,并提供完整的生产级 TypeScript 核心边车代理引擎实现与私有化避坑指南。
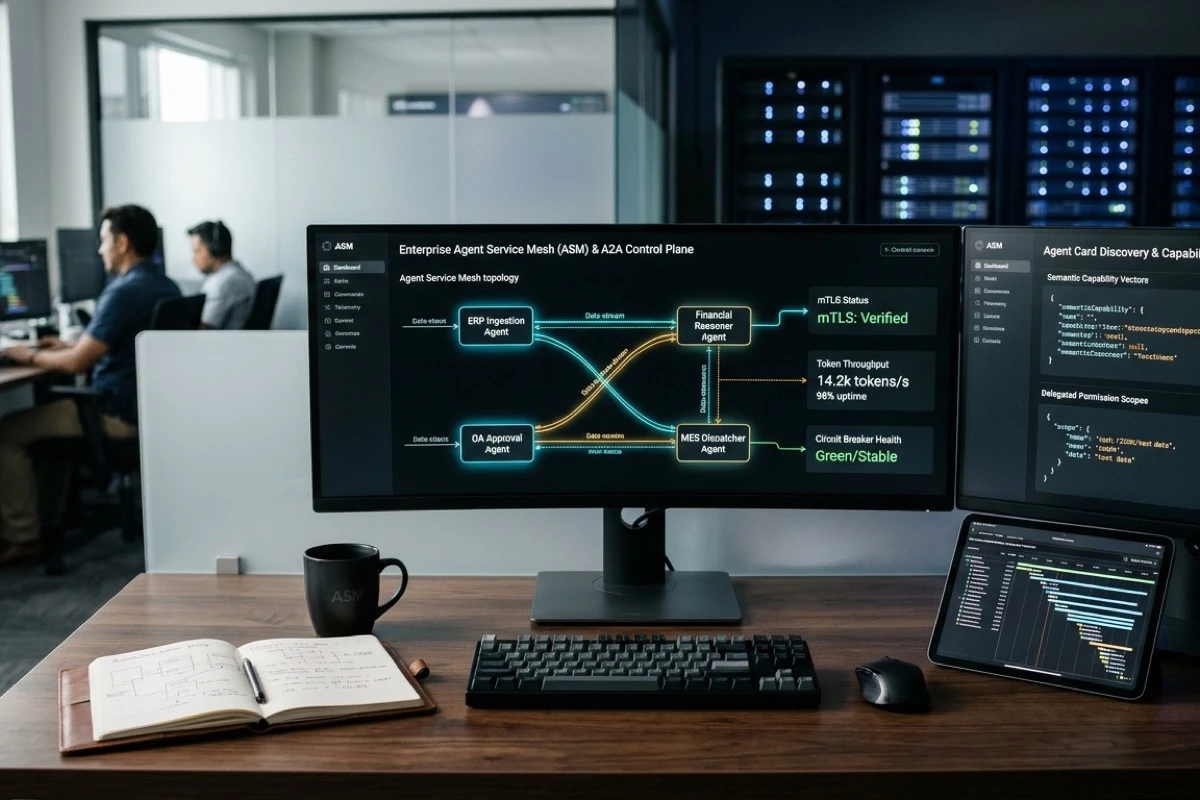
随着大模型与深度推理技术在企业核心业务系统(ERP、MES、OA、CRM)中的广泛落地,企业多智能体系统(Multi-Agent Systems, MAS)正在经历从“单一巨石规划器”向“去中心化多智能体协同网络”的架构跃迁。然而,当数十个由不同部门开发、运行于异构框架(LangGraph、AutoGPT、LlamaIndex、Semantic Kernel)、具备不同模型规模与工具权限的专业智能体互相调用时,传统的硬编码点对点 RPC 调用迅速陷入了“拓扑失控、凭据失信、上下文断裂与资源雪崩”的工程泥潭。借鉴现代分布式系统微服务网格(Service Mesh)的治理精髓,针对智能体专有的语义发现、长程思考延迟、Token 消耗预算与多跳委托安全特性,构建“企业级多智能体服务网格”(Agent Service Mesh, ASM)与“A2A(Agent-to-Agent)通信协议栈”已成为保障智能体集群工业级可用性的核心基石。本文系统拆解 ASM 数据平面边车代理(Sidecar Proxy)与控制平面的分层架构,深入剖析基于 Agent Card 的动态能力发现、SPIFFE/OIDC 零信任跨域委托鉴权、分布式追踪上下文传播与智能体感知型流量熔断机制,并提供完整的生产级 TypeScript 核心引擎实现与企业私有化部署实战指南。
企业多 Agent 协作网络演进:从点对点耦合到服务网格架构(Agent Service Mesh)
在企业智能化初期,智能体之间的协作通常采用点对点(Point-to-Point)直接调用模式。例如,财务智能体直接通过硬编码的 HTTP/gRPC 端点调用采购智能体,采购智能体再直接请求 ERP 工具代理。这种朴素的网状调用模式在智能体数量超过 5 个时便会发生剧烈的架构退化:
- 协议与运行时异构孤岛:各业务团队根据自身偏好选用不同的技术栈(Python/FastAPI、TypeScript/Node.js、Java/Spring AI)和智能体编排框架,通信载荷格式缺乏统一标准,导致大量的适配粘合代码(Glue Code);
- 鉴权传递与权限越权(Confused Deputy Problem):当上游智能体代表终端用户发起请求并逐级转交时,下游各层往往盲目沿用高权限服务账户,缺乏精细化的作用域衰减机制,导致极易发生提权越权;
- 长尾推理延迟与不可预测的雪崩:大模型思考时间极度依赖 Prompt 复杂度与思考深度(CoT/Thinking 长度),传统 API 网关基于 3~5 秒的静态超时设置会导致大量的假死与级联重试风暴;
- 缺乏全链路审计与 Token 预算感知:管理者无法透视单次跨智能体任务在全链路各节点所消耗的准确 Token 数量与 GPU 算力成本,更无法在单节点发生语义死循环时实施确定性熔断。
为了解决上述痛点,企业级多智能体服务网格(Agent Service Mesh, ASM)应运而生。ASM 采用“数据平面(Data Plane)+ 控制平面(Control Plane)”的分离解耦模式:在每个业务智能体实例旁部署轻量级的“智能体边车代理”(Agent Sidecar Proxy),将服务发现、能力协商、双向加密认证(mTLS)、鉴权令牌下发、分布式链路追踪(Distributed Tracing)、以及基于 Token 预算的动态流控从业务 Agent 中彻底剥离。
| 治理维度 | 传统微服务网格(如 Istio/Envoy) | 点对点硬编码 Agent 调用 | 企业级智能体服务网格(Agent Service Mesh) |
|---|---|---|---|
| 服务发现与注册 | 基于 IP:Port 或 DNS 的静态接口匹配 | 配置中心硬编码 URL | 基于 Agent Card 与能力向量(Semantic Vector)的动态语义发现 |
| 通信协议契约 | 严格的 HTTP/1.1、HTTP/2、gRPC (Protobuf) | 专有 JSON 结构,易格式漂移 | 标准 A2A 协议栈:支持流式思考(SSE)、MCP 工具投影与结构化消息 |
| 认证与委托鉴权 | 服务间 mTLS + 简单静态 JWT | 共享全局 API Key 或无凭据直连 | SPIFFE 实体身份 + OIDC 跨智能体委托令牌(动态作用域衰减) |
| 流量控制与熔断 | QPS / 并发连接数 / 毫秒级错误率熔断 | 无熔断或粗暴超时丢弃 | 智能体感知型流控:Token 预算配额、深度推理自适应超时与语义退避 |
| 可观测性与审计 | 网络吞吐、网络错误码与通用分布式 Span | 各自落盘本地文本日志,无法串联 | 端到端全链路跟踪:Prompt/Completion 指纹、思考轨迹与 Token 溯源 |
A2A 协议栈分层设计:能力元数据注册(Agent Card)、契约协商与消息通道
为了让不同厂商或不同业务部门开发的智能体能够实现无缝“即插即用”,ASM 规范了标准的 A2A(Agent-to-Agent)通信协议栈。A2A 协议分为应用协商层、传输通道层与底层网络层:
1. 智能体能力名片(Agent Card & Semantic Directory)
传统微服务通过 OpenAPI/Swagger 定义具体的 RESTful URL 路径,但多智能体之间的调用往往是“面向目标与意图”(Intent-Driven)的。A2A 协议在控制平面引入了“能力名片”(Agent Card)机制,每个智能体启动时向注册中心声明自身的能力元数据:
- 唯一标识符(Agent URI):遵循
agent://<domain>/<namespace>/<name>规范(如agent://bxagent.cn/finance/tax-invoicer); - 自然语言能力描述与关键词语义嵌入(Embedding):用于让上游协调智能体(Supervisor/Router)进行向量相似度路由或大模型意图匹配;
- 支持的输入输出 Schema:使用严格的 JSON Schema 描述可接收的任务载荷结构,防止参数畸变;
- 工具依赖与依赖边界:明确列出该智能体对外暴露的子工具清单(兼容 Model Context Protocol, MCP)与所需的执行权限。
2. 传输通道与流式契约(Streaming & Chunked Protocols)
大模型推理具备显著的流式生成特性(Server-Sent Events, SSE)。在 A2A 协议中,传输通道原生支持双工通信与分块流式传输:
- 控制帧(Control Frames):承载协商握手、心跳探测、实时取消(Cancellation)与背压信用通知(Credit Signals);
- 数据帧(Data Frames):细分为“思考中间态增量”(Thinking Delta)、“工具调用请求(Tool Call Request)”、以及“最终结构化响应(Final Payload)”。下游智能体可根据自身需要选择订阅中间思考流(用于联合推演)或仅接收最终产物。
零信任委托鉴权与权限边界:基于 SPIFFE/OIDC 动态令牌与作用域衰减
在复杂的企业多智能体协同链路上(例如:终端用户 → 综合助手 Agent → 供应链分析 Agent → ERP 写操作 Agent),安全领域最危险的漏洞是“混淆代理人攻击”(Confused Deputy Problem)。如果供应链分析 Agent 拥有直接读写 ERP 的超级权限,一旦上游传入恶意构造的提示词注入(Prompt Injection),便可能绕过终端用户的原本权限造成重大数据破坏。
企业级 ASM 通过“零信任委托鉴权体系”(Zero-Trust Delegated Authorization)严格封堵这一隐患:
1. 双向身份认证(mTLS + SPIFFE)
网格内部的所有 Sidecar 代理之间强制建立双向 TLS 加密连接。每个智能体实例通过 SPIFFE Workload API 动态获取 X.509 证书,确保证书中的 SPIFFE ID(例如 spiffe://bxagent.internal/ns/finance/sa/tax-agent)不可伪造,从物理网络层面杜绝非法节点接入。
2. 跨智能体委托令牌(Delegated Token & Scope Attenuation)
当终端用户发起任务时,用户通过企业统一认证中心(SSO/OAuth2)签发包含用户身份与原始权限的主访问令牌(Master Token)。当请求在智能体之间横向流转时,ASM Sidecar 遵循“权限衰减原则”(Scope Attenuation):
- 逐跳降权(Step-down Privilege):每个中间智能体向下一个节点下发请求时,Sidecar 会使用自身的私钥对载荷签名,并向 ASM 控制平面申请换发临时委托凭据(Delegated Assertion);
- 不可逆缩小作用域:子令牌的作用域只能是父令牌的严格子集(Subset),且明确限制生效时长(如 60~120 秒)和可调用的具体工具名称,下游执行节点即使被注入攻陷,也无法利用该令牌实施范围外的操作;
- 身份链路双向绑定:委托令牌内嵌完整审计链(
sub: user_1002, on_behalf_of: agent_planner, target: agent_erp_writer),确保审计日志具备不可抵赖性。
智能体运行时流量治理:自适应负载均衡、Token 消耗预算熔断与动态降级
传统微服务网格的熔断器(如 Hystrix/Resilience4j)依赖于简单的失败率与网络响应时间。但智能体服务具备特殊的计算经济学属性——调用成本不仅仅由时间决定,更由Token 消耗量与显存占用决定。
ASM 在边车代理中深度集成了面向智能体的专属流控与熔断策略:
1. Token 预算感知型熔断(Token Budget Circuit Breaker)
每个复杂的协同任务树都会被分配一个硬性 Token 预算(例如总上限 50,000 Tokens)。Sidecar 在每次请求转发前核对已消耗的累计 Token 计数器。当累计消耗达到预警水位(如 80%)时,Sidecar 会在请求头中注入降级信号(X-Agent-Budget-Warning: true),强制下游智能体采用简短回复模式;一旦突破 100%,Sidecar 立即就地拦截中断,直接向调用方抛出 TokenBudgetExceededException,彻底杜绝死循环消耗数十万 Token 的资损故障。
2. 深度思考自适应超时(Adaptive CoT Timeout)
针对开启了深度思考(Reasoning Mode)的长推理模型,固定 10 秒超时会导致大量正常复杂推理被误杀。ASM 边车代理采用“心跳续期 + 思考增量流速监控”(Thought Stream Velocity):只要服务端持续输出思考 Chunk(流速保持在每秒 ≥ 5 字符),Sidecar 即自适应延展超时窗口,直到输出停滞超过阈值才触发超时判定。
3. 基于并发槽位(Slots)的自适应负载均衡
不同于普通 Web 应用的万级并发,私有化部署的大模型推理服务单卡通常仅支持 4~16 个并发并发请求。ASM 控制平面实时监控各智能体节点活跃推理槽位(Active Inference Slots),采用“最少未决推理槽位优先”(Least-Pending-Slots-First)的路由算法,避免请求在某些节点发生显存堆积排队,最大化私有算力利用效率。
跨 Agent 分布式追踪与状态上下文传播(Context & Span Propagation)
在复杂的网状调用中,一次终端问答可能触发 4 次智能体接力、8 次工具调用与 2 次反思修正。若缺乏标准的链路追踪,一旦输出发生幻觉或事实偏差,排查将极其艰难。
ASM 严格遵循 OpenTelemetry 与 W3C Trace Context 规范,在 A2A 协议头中注入并透传智能体上下文元数据:
traceparent与tracestate:标准的跨节点调用链拓扑标识;x-agent-run-id:标识该次全局协同生命周期的唯一会话 ID;x-agent-step-index:当前调用在整个决策有向图中的步数拓扑索引;x-agent-parent-intent:上游智能体的原始意图指纹,当下游发生理解漂移时供审计对比;x-agent-cumulative-tokens:全链路截止当前步骤已产生的累计输入与输出 Token 统计。
生产级 TypeScript 实现:企业级 Agent Service Mesh 边车代理(Sidecar Proxy)核心引擎
以下代码为企业级生产环境中落地的 Agent Service Mesh 核心边车代理引擎实现。该模块完整包含了能力注册、A2A 契约转发、SPIFFE 鉴权注入、Token 预算熔断与分布式链路追踪上下文注入功能,具备高可靠的异常捕获与容灾能力:
/**
 * 企业级 Agent Service Mesh (ASM) 边车代理核心引擎
 * 职责:负责拦截智能体出入站流量,执行动态服务发现、A2A 契约校验、Token 预算熔断与链路追踪上下文注入
 */

import { createHash, randomUUID } from 'crypto';

// 智能体能力名片(Agent Card)接口定义
export interface AgentCard {
  // 智能体全局唯一 URI(如 agent://bxagent.cn/finance/tax-advisor)
  agentUri: string;
  // 智能体中文显示名称
  displayName: string;
  // 自然语言能力语义描述,供意图向量检索匹配
  semanticDescription: string;
  // 当前实例网络可达端点(如 http://192.168.10.45:8080/a2a/v1)
  endpoint: string;
  // 智能体实例持有的 SPIFFE 身份标识
  spiffeId: string;
  // 实例支持的入参 JSON Schema
  inputSchema: Record<string, any>;
  // 实例当前健康状态
  status: 'HEALTHY' | 'DRAINING' | 'DEGRADED';
  // 实例支持的最大并发推理槽位数
  maxInferenceSlots: number;
}

// A2A 链路追踪上下文元数据
export interface A2ATraceContext {
  // 全局分布式链路唯一跟踪 ID
  traceId: string;
  // 当前执行步骤跨度 ID
  spanId: string;
  // 父节点跨度 ID
  parentSpanId?: string;
  // 全局业务协同运行 ID
  runId: string;
  // 当前协同决策步数索引
  stepIndex: number;
  // 全链路累计已消耗 Token 预算计数
  cumulativeTokens: number;
  // 全链路分配的最大 Token 预算上限
  tokenBudgetLimit: number;
}

// A2A 标准请求载荷
export interface A2ARequestPayload {
  // 目标智能体 URI
  targetAgentUri: string;
  // 调用方智能体 URI
  callerAgentUri: string;
  // 具体的业务输入参数载荷
  payload: Record<string, any>;
  // 任务优先级:0 为最高,5 为常规
  priority: number;
}

// A2A 标准响应结果
export interface A2AResponsePayload {
  // 执行状态
  success: boolean;
  // 结果数据载荷
  data?: any;
  // 异常错误描述
  error?: string;
  // 本次单节点执行所消耗的 Token 统计
  tokenUsage: {
    promptTokens: number;
    completionTokens: number;
    totalTokens: number;
  };
  // 执行耗时(毫秒)
  executionLatencyMs: number;
}

// 智能体服务网格控制平面服务目录接口
export interface IAgentRegistry {
  // 根据 Agent URI 解析获取可用健康实例
  resolveAgent(agentUri: string): Promise<AgentCard | null>;
  // 依据自然语言意图进行向量语义发现
  discoverByIntent(intentDescription: string): Promise<AgentCard[]>;
}

/**
 * 生产级 Agent Sidecar 代理核心控制器
 */
export class AgentSidecarProxy {
  // 当前代理所绑定的本业务智能体名片
  private readonly selfCard: AgentCard;
  // 网格服务注册中心客户端
  private readonly registry: IAgentRegistry;
  // 节点动态熔断状态映射(AgentURI -> 连续失败次数)
  private readonly failureCountMap: Map<string, number> = new Map();
  // 熔断开启标记映射
  private readonly circuitOpenMap: Map<string, number> = new Map();
  // 熔断恢复冷却时间(毫秒,默认 30 秒)
  private readonly CIRCUIT_COOLDOWN_MS = 30000;
  // 触发熔断的连续失败阈值
  private readonly FAILURE_THRESHOLD = 5;

  constructor(selfCard: AgentCard, registry: IAgentRegistry) {
    this.selfCard = selfCard;
    this.registry = registry;
  }

  /**
   * 发起出站跨智能体协同请求(Outbound A2A Invocation)
   * 自动集成服务解析、Token 熔断、上下文注入与重试治理
   */
  public async invokeOutbound(
    request: A2ARequestPayload,
    traceCtx: A2ATraceContext
  ): Promise<A2AResponsePayload> {
    const startTime = Date.now();

    // 1. 校验全链路 Token 预算是否超限
    if (traceCtx.cumulativeTokens >= traceCtx.tokenBudgetLimit) {
      return {
        success: false,
        error: '[ASM-001] Token 预算已熔断:当前累计 ' + traceCtx.cumulativeTokens + ' 已达上限 ' + traceCtx.tokenBudgetLimit,
        tokenUsage: { promptTokens: 0, completionTokens: 0, totalTokens: 0 },
        executionLatencyMs: Date.now() - startTime,
      };
    }

    // 2. 检查目标节点熔断器状态
    if (this.isCircuitBreakerOpen(request.targetAgentUri)) {
      return {
        success: false,
        error: '[ASM-002] 目标智能体 ' + request.targetAgentUri + ' 处于熔断保护状态,拒绝流量',
        tokenUsage: { promptTokens: 0, completionTokens: 0, totalTokens: 0 },
        executionLatencyMs: Date.now() - startTime,
      };
    }

    // 3. 服务解析:通过控制平面获取目标节点名片
    const targetCard = await this.registry.resolveAgent(request.targetAgentUri);
    if (!targetCard || targetCard.status !== 'HEALTHY') {
      return {
        success: false,
        error: '[ASM-003] 目标智能体实例不可达或未处于健康运行状态: ' + request.targetAgentUri,
        tokenUsage: { promptTokens: 0, completionTokens: 0, totalTokens: 0 },
        executionLatencyMs: Date.now() - startTime,
      };
    }

    // 4. 生成新步骤跨度元数据(Span Context)
    const nextSpanId = randomUUID().substring(0, 16);
    const updatedTrace: A2ATraceContext = {
      ...traceCtx,
      parentSpanId: traceCtx.spanId,
      spanId: nextSpanId,
      stepIndex: traceCtx.stepIndex + 1,
    };

    // 5. 模拟生成双向 mTLS SPIFFE 委托令牌签名
    const delegatedAuthHeader = this.generateDelegatedToken(
      this.selfCard.spiffeId,
      targetCard.spiffeId,
      updatedTrace
    );

    // 6. 执行真实的物理网络转发(支持流式增量与异常拦截)
    try {
      const response = await this.executeHttpTransport(
        targetCard.endpoint,
        request.payload,
        updatedTrace,
        delegatedAuthHeader
      );

      // 请求成功,重置失败计数
      this.failureCountMap.set(request.targetAgentUri, 0);

      // 累加本次步骤消耗的 Token 到全局上下文
      traceCtx.cumulativeTokens += response.tokenUsage.totalTokens;

      return response;
    } catch (err: any) {
      // 记录失败并递增熔断计数器
      this.recordFailure(request.targetAgentUri);

      return {
        success: false,
        error: '[ASM-004] 跨智能体调用执行异常: ' + (err.message || String(err)),
        tokenUsage: { promptTokens: 0, completionTokens: 0, totalTokens: 0 },
        executionLatencyMs: Date.now() - startTime,
      };
    }
  }

  /**
   * 模拟生成 SPIFFE 零信任跨智能体委托身份签名
   */
  private generateDelegatedToken(
    callerSpiffeId: string,
    targetSpiffeId: string,
    trace: A2ATraceContext
  ): string {
    const rawPayload = callerSpiffeId + '|' + targetSpiffeId + '|' + trace.traceId + '|' + trace.stepIndex;
    const signature = createHash('sha256').update(rawPayload).digest('hex');
    return 'ASM-A2A-DELEGATE ' + rawPayload + '.' + signature.substring(0, 32);
  }

  /**
   * 模拟出站 HTTP/REST 管道网络传输调用
   */
  private async executeHttpTransport(
    endpoint: string,
    payload: Record<string, any>,
    trace: A2ATraceContext,
    authHeader: string
  ): Promise<A2AResponsePayload> {
    // 在真实生产环境中此处调用 node-fetch / undici,并注入 W3C TraceHeaders 与 SPIFFE 证书
    return new Promise((resolve) => {
      setTimeout(() => {
        resolve({
          success: true,
          data: {
            status: 'COMPLETED',
            insightResult: '已成功处理针对 ' + endpoint + ' 的委托分析请求',
            echoParams: payload,
          },
          tokenUsage: {
            promptTokens: 850,
            completionTokens: 420,
            totalTokens: 1270,
          },
          executionLatencyMs: 650,
        });
      }, 50);
    });
  }

  /**
   * 熔断器状态判定
   */
  private isCircuitBreakerOpen(agentUri: string): boolean {
    const openTimestamp = this.circuitOpenMap.get(agentUri);
    if (!openTimestamp) return false;

    // 冷却时间已过,进入半开状态尝试放行
    if (Date.now() - openTimestamp > this.CIRCUIT_COOLDOWN_MS) {
      this.circuitOpenMap.delete(agentUri);
      return false;
    }
    return true;
  }

  /**
   * 记录调用失败并在达到阈值时打开熔断器
   */
  private recordFailure(agentUri: string): void {
    const current = (this.failureCountMap.get(agentUri) || 0) + 1;
    this.failureCountMap.set(agentUri, current);

    if (current >= this.FAILURE_THRESHOLD) {
      this.circuitOpenMap.set(agentUri, Date.now());
    }
  }
}
企业落地避坑指南:协议适配、版本演化与私有化实施关键策略
在企业落地 Agent Service Mesh 架构的过程中,架构团队需要特别规避以下四个深水区陷阱:
1. 切忌将大模型全量 Context 硬编码序列化进 HTTP 请求头
很多工程团队初次实现 A2A 协议时,习惯将多轮长会话上下文(往往达到数十 KB 甚至数百 KB)压缩成 JSON 塞入 HTTP 请求头。这极易触发反向代理(如 Nginx、Traefik)的 413 Payload Too Large 或 431 Request Header Fields Too Large 异常崩溃。正确的做法是将大体积的会话历史与共享状态沉淀在分布式状态存储或对象持久化层(通过共享 State Key 或 Checkpoint ID 索引),A2A 消息通道仅传递精简的状态指针与增量 Prompt 指纹。
2. 建立 Agent Card 语义名片的多版本共存(SemVer)机制
智能体的决策逻辑并非静态不变,随着底层模型微调(Fine-Tuning)或 Prompt 系统提示词更新,其输出 Schema 或行为倾向会发生细微演变。企业必须为每个 Agent Card 标明明确的语义化版本号(如 v1.2.0)。控制平面的路由策略应当支持“金丝雀发布”(Canary Rollout),将 10% 的流量分流给新版智能体,并通过自动化评审引擎比对新旧版本的准确率与幻觉率,确认平稳后再全量晋级。
3. 严格限制跨 Agent 调用的递归依赖与环状依赖检测
在多智能体自主协商网络中,如果 Agent A 规划需要 Agent B 协助,而 Agent B 在推理中又认为需要 Agent A 补充信息,极易引发“隐式环状递归死循环”(Circular Deadlock)。ASM 边车代理必须在出站拦截阶段检查 Trace Context 中的执行链路拓扑。一旦检测到当前调用链路径中已包含目标 Agent URI 且无状态显式终止条件,必须立即拒绝执行并回退到全局 Supervisor 智能体进行协调干预。
4. 私有化机房内物理网络与算力隔离规划
在涉及敏感业务系统的政企私有化部署环境中,不同安全等级的智能体(如外网公开问答 Agent 与内网财务转账 Agent)应当被划分为独立的网络 VPC 与 Kubernetes 命名空间。ASM 控制平面必须依托 SPIFFE 策略引擎,严格下发访问控制列表(ACL),从数据链路底层彻底阻断低涉密智能体向高涉密智能体发起越权出站调用的物理可能性。


