企业级私有化 AI Agent 插件沙箱隔离与代码执行安全:基于 WebAssembly (Wasm) 与轻量级容器的架构选型与防御实战
针对政企私有化部署场景下,智能体执行代码生成(Code Interpreter)与第三方插件时面临的任意代码执行(RCE)、内网横向渗透、宿主机逃逸与死循环资源耗尽等重大安全风险,深入剖析 WebAssembly (Wasm/WASI)、gVisor (runsc) 与 Firecracker 微虚机三大隔离运行时机理,提出“轻量 Wasm 即时沙箱 + gVisor 容器强隔离”分层防御架构,结合系统调用白名单(seccomp-bpf)、只读网络命名空间与毫秒级冷启动,构建生产级代码安全执行网关。
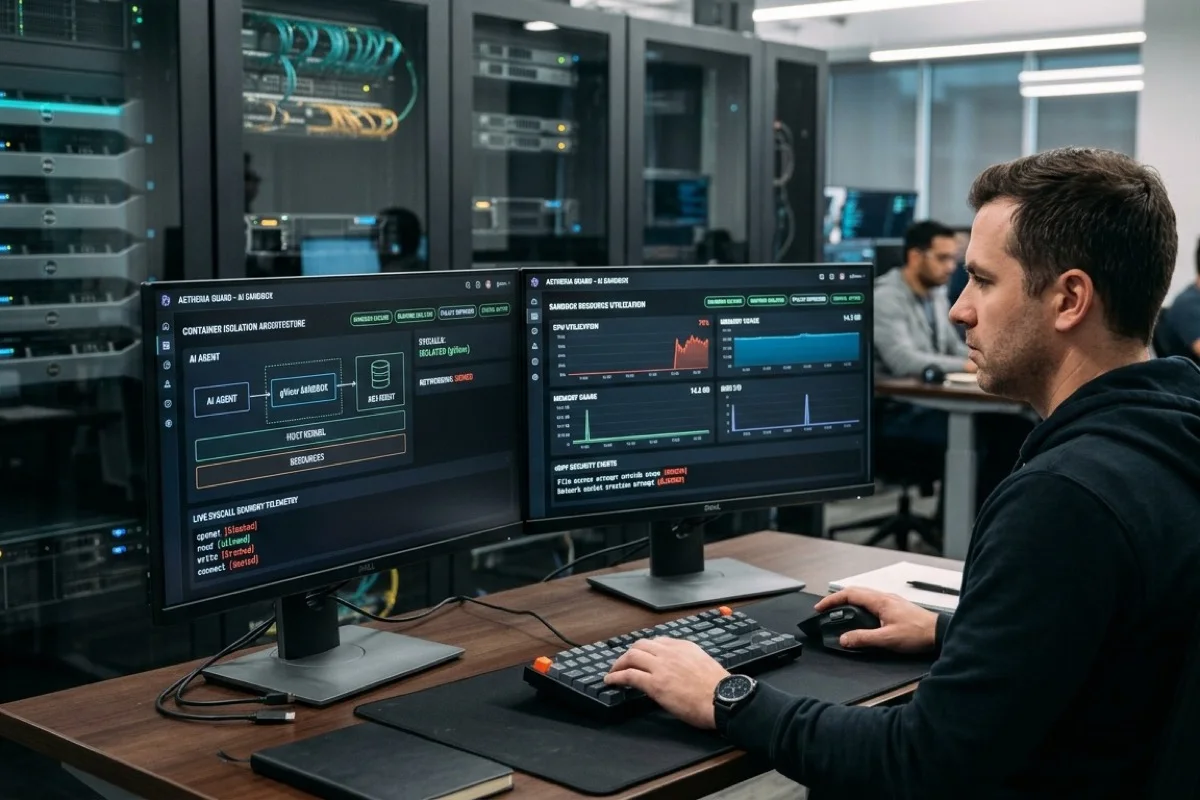
随着企业 AI Agent 从单一的“知识库问答”向“复杂问题自主求解”演进,大模型生成并即时执行代码的能力(即代码解释器 Code Interpreter 与动态自定义插件)已成为数据分析、报表自动化生成、运筹算法求解以及跨系统协议转换的核心支柱。然而,在政企、金融与制造等对数据安全与基础设施合规要求极其苛刻的私有化内网环境中,赋予大模型“执行代码”的能力如同在核心机房开启了一扇不可控的后门:大模型自主生成的 Python 或 Shell 脚本极易被利用进行任意代码执行(RCE)、内网横向端口嗅探、宿主机敏感凭据偷取(如读取环境变量中的 API Key 与数据库密码)乃至死循环耗尽服务器 CPU 与内存资源。传统的物理机直接运行或朴素 Docker 容器存在内核共享与逃逸隐患。本文深入剖析WebAssembly(Wasm/WASI)、gVisor(runsc)与 Firecracker 微虚机的底层隔离机理,提出企业级双层沙箱架构方案,结合系统调用拦截(seccomp-bpf)、只读网络命名空间与毫秒级冷启动,构建生产级代码安全执行网关。
企业 Agent 动态代码执行的双刃剑:自动化红利与私有化内网的“穿墙”风险
在传统的静态 API 集成模式下,Agent 仅能调用预先写死并打包进镜像的接口。然而面对企业复杂业务需求(例如“统计上季度各产线综合良品率并绘制 Weibull 分布拟合曲线”),预设 API 无法穷举所有计算逻辑,智能体必须动态生成 Python 脚本并在本地执行,其架构拓扑面临严峻的安全挑战:
| 安全风险分类 | 典型攻击场景或异常行为 | 破坏范围与危害等级 | 传统容器(标准 Docker/runc)防御短板 |
|---|---|---|---|
| 宿主机特权逃逸与凭据窃取 | Prompt 注入诱导 Agent 生成包含探测 /proc、/sys、环境变量与挂载宿主机 socket 的恶意代码 | 极高(灾难级):获取宿主机 root 特权,盗取全站 API Token 与私钥 | 共享宿主机 Linux 内核,未限制内核漏洞(如 Dirty Pipe 等)直接穿透逃逸 |
| 内网横向嗅探与 SSRF 出域 | 生成代码利用 socket、urllib 遍历扫描内网网段(如 10.0.0.0/8),向内部未授权 Redis/DB 发起探测 | 高危:内网未授权服务沦陷,破坏隔离网络边界 | 默认 bridge 网络模式允许容器访问宿主机网络和同内网其他机器 |
| 资源打满与拒绝服务(DoS) | 大模型幻觉生成无终止条件的死循环、Fork 炸弹(os.fork())或无限内存申请 | 中高危:宿主机 CPU 打满、系统 OOM Crash,导致整个智能体集群瘫痪 | 若未严格配置 cgroups 限制,单个容器可耗尽整机所有 CPU 核心与内存 |
| 持久化后门与文件系统污染 | 在临时目录写入隐藏脚本,修改公共依赖包或植入反弹 Shell 守护进程 | 高危:执行环境被污染,后续租户或正常请求执行时被截获敏感数据 | 若容器采用长期复用池且缺乏快速无状态重置机制,会产生交叉感染 |
由此可见,在企业级生产环境中,“绝对不能相信大模型生成的代码是良性安全的”。代码执行环境必须被视为不可信的敌对执行载体,从体系架构上实现不可穿透的物理与逻辑沙箱防护。
主流沙箱隔离技术全景对比:Wasm、gVisor、Firecracker 与标准 Docker
为了在安全性、性能开销与生态兼容性之间取得平衡,基础设施工程领域演化出了多种隔离运行时技术。下表系统对比了主流技术方案在企业 AI Agent 场景下的关键工程指标:
| 沙箱隔离技术 | 底层隔离原理 | 冷启动耗时 | 内存基线占用 | 语言与三方库生态支持 | 企业 Agent 最佳适用场景 |
|---|---|---|---|---|---|
| WebAssembly (Wasm / WASI) | 基于内存安全堆栈虚拟机的进程内隔离;无特权系统调用能力,需宿主显式赋权 | < 5 毫秒 (亚毫秒级) | ~1 MB - 5 MB | Rust/C/C++ 极佳;Python 需依赖 Pyodide/MicroPython (受限) | 极速自定义公式计算、JSON 结构转换、文本过滤与纯算力插件 |
| gVisor (runsc 应用程序内核) | 用户态重写 Linux 内核(Sentry),全面拦截并虚拟化系统调用,与真实宿主内核隔离 | 100 ~ 200 毫秒 | ~15 MB - 30 MB | 完美支持标准 Linux/Docker 镜像与完整 Python 生态(Pandas/Numpy) | 生产首选:重型 Python 数据科学解释器、报表渲染与复杂工具执行 |
| Firecracker (微虚机 MicroVM) | 基于 Linux KVM 的轻量级硬件级虚拟化,拥有独立内核与虚拟硬件驱动 | 150 ~ 300 毫秒 | ~5MB(内核)+ 实例内存 | 支持完整 Linux 系统,但需要制作精简 Rootfs 镜像 | 超多租户强物理隔离(公有云/多租户专有云)、需底层硬件虚拟化支持 |
| 标准 Docker (runc 命名空间) | 共享宿主内核,依靠 Linux cgroups 和 namespaces 逻辑隔离 | 500 ~ 1000 毫秒 | ~20 MB - 50 MB | 完整 Linux 生态 | 企业内网不推荐直接作为不可信代码执行沙箱(存在内核逃逸风险) |
基于 WebAssembly (Wasm/WASI) 的极速无网络计算沙盒:轻量级数据处理与算法插件
在企业智能体的高频小任务处理中(例如:复杂的日期与日历运算法则、根据私有加密算法进行哈希对齐、或者执行企业自定义的数学与统计公式),如果每次都启动一个重量级容器或微虚机,500ms 以上的冷启动耗时会显著拉长智能体的单轮推理思考延迟。此时,WebAssembly(Wasm)凭借亚毫秒级的启动速度与极致内存安全,成为第一层极速沙盒的最佳选择。
Wasm 沙箱的核心安全特性与设计要点包括:
- 基于能力的权限系统(Capability-based Security):通过 WASI(WebAssembly System Interface),宿主环境默认不向 Wasm 模块注入任何文件读写、套接字网络或系统时钟句柄。除非在宿主运行时中显式绑定虚拟虚拟目录(Pre-opened Directories),否则 Wasm 模块内部甚至无法感知文件系统的存在;
- 线性内存(Linear Memory)强边界:Wasm 字节码运行在一个由宿主预先分配的线性连续内存缓冲区中。任何数组越界或指针算术运算,一旦超出该线性内存地址空间范围,运行时引擎(如 Wasmtime / Wasmer)会立即触发硬件级的 Trap 中断并安全中止执行,绝不可能读取到宿主进程的任何其他内存页;
- 确定性资源燃尽(Gas Metering):类似于区块链智能合约的计费机制,运行时引擎可以在编译或执行 Wasm 字节码时注入“燃料计数器(Gas Meter)”。当 Agent 生成的代码陷入死循环计算时,预设的 Gas 耗尽后即刻抛出异常退出,杜绝死锁与 CPU 资源被独占。
基于 gVisor (runsc) 的重型 Python/数据科学沙盒:内核虚拟化与系统调用白名单拦截
虽然 Wasm 适用于轻量级无依赖算力任务,但在企业级现实场景中,大模型最擅长且最频繁生成的往往是 Python 数据分析脚本(依赖 Pandas、NumPy、SciPy 与 Matplotlib 等 C 扩展库)。由于 Pyodide 或 Wasm 版 Python 难以完整支持庞大的科学计算动态链接库与硬件加速,企业必须引入能够完整兼容标准 Linux ABI 的重型沙箱。此时,Google 开源的 gVisor(runsc)是私有化落地的黄金标准。
gVisor 的工作机理与安全加固架构如下:
- 内核虚拟化拦截(Sentry 用户态内核):在传统 Docker 中,容器内的应用程序直接通过
syscall指令下陷到宿主机 Linux 内核。而在配置了runsc运行时的容器中,所有的系统调用都被一个由 Go 语言编写的用户态虚拟内核(Sentry)所捕获。Sentry 实现了超过 300 个 Linux 系统调用的大部分常用逻辑;应用程序以为自己在操作真实的内核,实际上只是在 Sentry 的用户态沙箱中执行; - 系统调用白名单与 seccomp-bpf 过滤:Sentry 在自身与宿主真实内核之间,又构建了一层极度收敛的
seccomp-bpf系统调用白名单。即使恶意代码攻破了容器内的 Python 解释器,它面对的也是 Sentry;就算它找到了 Sentry 的漏洞,Sentry 下陷到真实宿主内核的系统调用也被限制在只读只写的极少数无害系统调用中(严禁ptrace、mount、chroot、创建原始套接字等高危指令); - 文件系统代理(Gofer 隔离):容器内对本地磁盘的读写并不直接操作宿主 VFS,而是通过单独的独立进程 Gofer 借助 9P 或自定义 RPC 协议进行代理。任何文件访问都可以被强制映射到具有限额的 RAM 虚拟磁盘(tmpfs),每次执行完毕后即刻彻底销毁,保证环境绝对干净。
生产级网络与资源硬隔离:只读根文件系统、网络命名空间隔离与内存/CPU 配额(cgroups v2)
仅有运行时隔离还不足以构建纵深防御体系。在企业私有化部署实战中,还必须实施以下三大“铁律约束”:
1. 网络绝对阻断与网络命名空间(Network Namespace)隔离
除非业务明确需要该插件访问特定的外部系统(此时必须通过严格受控的正向出口代理与域名白名单拦截),否则执行大模型生成代码的沙箱容器必须启动在无网络环境(--network none)。容器内只有 lo(127.0.0.1)本地回环设备,彻底消除通过反弹 Shell 建立 TCP 隧道、利用 DNS 隐蔽信道渗漏数据或发起内网端口扫描的可能性。
2. 只读根文件系统(Read-only Rootfs)与无状态内存盘
将容器的根文件系统设置为完全只读(readOnlyRootfs: true)。容器内程序唯一允许临时写入的目录为挂载的 /tmp 虚拟内存盘(tmpfs),并且配置严格的尺寸配额(例如 tmpfs:size=64m)与 noexec,nosuid,nodev 挂载标志,从底层阻止恶意代码在 /tmp 下下载并执行任何二进制可执行文件。
3. 基于 cgroups v2 的精确资源配额限制
为每个沙箱实例配置死锁熔断边界:
- CPU 限额:通过
cpu.max限制单实例最多使用 1~2 个 vCPU 算力核心,杜绝单点打满整机算力; - 内存限额:通过
memory.max限制物理内存上限(如 512MB),并彻底关闭swap交换分区。一旦脚本尝试申请超量内存,Linux 内核将在微秒级触发沙箱容器内的 OOM Killer 终止该任务,而不会对宿主机以及同节点的其他智能体产生任何负面影响; - 进程数上限(pids.max):强制将单个沙箱内允许创建的最大线程/进程数限制在 32 以内,瞬间瓦解任何 Fork 炸弹攻击。
企业级安全代码执行网关(Secure Code Gateway)架构与 TypeScript 实战
在百信 AI Agent 平台的生产架构中,智能体执行引擎并不直接调用底层 Docker 或 Wasm 命令行,而是通过统一封装的安全代码执行网关(Secure Code Gateway)进行任务调度。网关负责参数语法校验、无害化预扫描、动态调度至合适沙箱、收集输出结果并施加超时熔断。
以下是生产级安全执行网关的核心实现参考(TypeScript 规范):
/**
 * 百信企业级 AI Agent 安全代码执行网关实现
 * 支持静态 AST 风险预检、gVisor/Wasm 多沙箱智能路由与资源熔断
 */

import { execFile } from 'node:child_process';
import { promisify } from 'node:util';
import * as fs from 'node:fs/promises';
import * as path from 'node:path';
import * as crypto from 'node:crypto';

const execFileAsync = promisify(execFile);

/** 沙箱执行请求上下文定义 */
export interface CodeExecutionRequest {
  taskId: string;
  language: 'python' | 'wasm';
  codeOrWasmPayload: string | Buffer;
  timeoutMs: number;
  memoryLimitMb: number;
  enableNetwork: boolean;
  inputDatasetPath?: string;
}

/** 执行结果返回定义 */
export interface CodeExecutionResult {
  success: boolean;
  exitCode: number;
  stdout: string;
  stderr: string;
  executionTimeMs: number;
  truncated: boolean;
  securityAlerts: string[];
}

/** 静态语法与敏感关键词预检规则集 */
const FORBIDDEN_PYTHON_TOKENS = [
  'import socket',
  'from socket import',
  'import pty',
  'import ctypes',
  '/etc/passwd',
  '/etc/shadow',
  '__subclasses__',
  'getattr(__builtins__',
];

export class SecureCodeGateway {
  private readonly sandboxWorkspace: string;
  private readonly maxStdoutChars = 64 * 1024; // 限制最多输出 64KB,防止日志炸弹

  constructor(workspaceDir: string) {
    this.sandboxWorkspace = workspaceDir;
  }

  /**
   * 执行不可信代码的核心安全入口
   */
  public async executeSafely(request: CodeExecutionRequest): Promise<CodeExecutionResult> {
    const startTime = Date.now();
    const alerts: string[] = [];

    // 阶段一:静态敏感语义前置拦截(AST/关键字层初筛)
    if (request.language === 'python' && typeof request.codeOrWasmPayload === 'string') {
      for (const token of FORBIDDEN_PYTHON_TOKENS) {
        if (request.codeOrWasmPayload.includes(token)) {
          alerts.push(`检测到高危系统敏感调用特征: ${token}`);
          return {
            success: false,
            exitCode: -1,
            stdout: '',
            stderr: `安全网关拒绝执行:代码命中内网安全红线策略 [${token}]`,
            executionTimeMs: Date.now() - startTime,
            truncated: false,
            securityAlerts: alerts,
          };
        }
      }
    }

    // 阶段二:创建本次执行专属的临时物理无状态空间
    const runId = crypto.randomUUID();
    const runDir = path.join(this.sandboxWorkspace, `run-${runId}`);
    await fs.mkdir(runDir, { recursive: true });

    try {
      if (request.language === 'python') {
        return await this.runInGVisorSandbox(runId, runDir, request, startTime);
      } else {
        return await this.runInWasmSandbox(runId, runDir, request, startTime);
      }
    } finally {
      // 阶段三:执行完毕后强制递归清理临时文件目录,不留持久化痕迹
      await fs.rm(runDir, { recursive: true, force: true }).catch(() => {});
    }
  }

  /**
   * 基于 gVisor (runsc) 隔离运行 Python 复杂数据脚本
   */
  private async runInGVisorSandbox(
    runId: string,
    runDir: string,
    req: CodeExecutionRequest,
    startTime: number
  ): Promise<CodeExecutionResult> {
    const scriptPath = path.join(runDir, 'solution.py');
    await fs.writeFile(scriptPath, req.codeOrWasmPayload as string, 'utf-8');

    // 组装 Docker/Podman 调用命令,强制应用 runsc 运行时与安全约束
    const dockerArgs = [
      'run',
      '--rm',
      '--runtime=runsc',                           // 指定使用 gVisor 安全内核
      `--name=bxagent-sbx-${runId}`,
      '--network=none',                            // 物理断网隔离
      '--read-only',                               // 根文件系统只读
      '--tmpfs=/tmp:rw,noexec,nosuid,size=64m',    // 临时可写内存盘,限制 64MB 且不可执行
      `--memory=${req.memoryLimitMb}m`,            // 严格内存上限
      '--memory-swap=0',                           // 禁用 Swap
      '--cpus=1.0',                                // 最多占用 1 核算力
      '--pids-limit=32',                           // 进程/线程数熔断
      '--cap-drop=ALL',                            // 丢弃所有 Linux 特权 Capabilities
      '--security-opt=no-new-privileges',          // 禁止提权
      '-v', `${runDir}:/workspace:ro`,             // 代码工作区只读挂载
      '-w', '/workspace',
      'bxagent-sandbox-python:3.11-slim',          // 预装好数据科学库的精简镜像
      'python', 'solution.py',
    ];

    try {
      const { stdout, stderr } = await execFileAsync('docker', dockerArgs, {
        timeout: req.timeoutMs,
        maxBuffer: this.maxStdoutChars,
      });

      return {
        success: true,
        exitCode: 0,
        stdout: stdout.slice(0, this.maxStdoutChars),
        stderr: stderr.slice(0, this.maxStdoutChars),
        executionTimeMs: Date.now() - startTime,
        truncated: stdout.length > this.maxStdoutChars,
        securityAlerts: [],
      };
    } catch (error: any) {
      const isTimeout = error.killed || error.signal === 'SIGTERM';
      return {
        success: false,
        exitCode: error.code || -1,
        stdout: (error.stdout || '').slice(0, this.maxStdoutChars),
        stderr: isTimeout ? `执行超时:超过安全阈值 ${req.timeoutMs}ms,已被网关强行终止` : (error.stderr || error.message),
        executionTimeMs: Date.now() - startTime,
        truncated: false,
        securityAlerts: isTimeout ? ['执行发生超时死循环熔断'] : [],
      };
    }
  }

  /**
   * 基于 Wasmtime 隔离运行轻量级字节码算法模块
   */
  private async runInWasmSandbox(
    _runId: string,
    runDir: string,
    req: CodeExecutionRequest,
    startTime: number
  ): Promise<CodeExecutionResult> {
    const wasmFile = path.join(runDir, 'module.wasm');
    await fs.writeFile(wasmFile, req.codeOrWasmPayload as Buffer);

    // 运行 Wasmtime CLI,默认处于无任何系统调用与文件能力的空沙箱中
    const wasmArgs = [
      'run',
      '--wasm-features=bulk-memory',
      '--fuel=10000000',                           // 限制最多执行 1000 万指令周期,防死循环
      wasmFile,
    ];

    try {
      const { stdout, stderr } = await execFileAsync('wasmtime', wasmArgs, {
        timeout: req.timeoutMs,
        maxBuffer: this.maxStdoutChars,
      });

      return {
        success: true,
        exitCode: 0,
        stdout,
        stderr,
        executionTimeMs: Date.now() - startTime,
        truncated: false,
        securityAlerts: [],
      };
    } catch (err: any) {
      return {
        success: false,
        exitCode: err.code || -1,
        stdout: err.stdout || '',
        stderr: err.stderr || err.message,
        executionTimeMs: Date.now() - startTime,
        truncated: false,
        securityAlerts: ['Wasm 指令燃尽或触发内存边界 Trap 中断'],
      };
    }
  }
}
私有化代码执行沙箱落地决策树与防御检查清单
在企业私有化部署规划阶段,架构师应根据业务对响应延迟、算力消耗与三方库依赖的实际诉求,按如下决策路径进行工程落地:
- 纯公式计算与轻量数据转换:首选
WebAssembly (Wasm/WASI)。冷启动小于 5ms,单机并发容量可达上千实例,天然抵御内存越界与逃逸; - 标准数据分析与图表生成(Python 生态):必须配置
gVisor (runsc)容器运行时。杜绝直接使用原生 runc;结合只读根目录与--network none彻底断绝内网横向扩散路径; - 多租户隔离与宿主机不可信混合部署:在硬件支持 KVM 虚拟化前提下,选型
Firecracker MicroVM,获得硬件级的虚拟 CPU 与独立虚拟内存边界; - 合规审计闭环:所有的代码入参、静态语法预检报警、沙箱消耗 CPU/内存时序以及最终执行 Standard Output,必须实时接入企业的统一安全审计与分布式链路追踪平台(SIEM / eBPF 安全监控)。
权威参考规范与延伸阅读
构建稳固的企业级 Agent 执行沙箱,建议深入研读以下业界规范与底层设计文档:
- Google gVisor Architecture Guide & Security Model:深入解析 Sentry 用户态内核如何拦截与过滤 Linux 系统调用;
- Bytecode Alliance: WebAssembly System Interface (WASI) Specification:深入了解基于能力的权限模型与 Wasm 安全隔离标准;
- AWS Firecracker: Secure and Fast MicroVMs for Serverless Computing:微虚拟化硬件隔离设计与最小攻击面实现;
- 百信 AI Agent 企业安全治理架构白皮书:涵盖权限边界、操作审计、数据出域与外联清单的全局安全方案;
- 百信 AI Agent 私有化部署架构指引:专有云、本地机房与断网离线环境的安全部署与性能调优最佳实践。