
企业级多智能体通信“背压流控与死信队列”(Multi-Agent Backpressure & Dead-Letter Queue Governance)架构实战:破解异构响应延迟倾斜、消息缓冲区雪崩与确定性重放补救
针对企业在跨 ERP、MES、OA 等异构业务系统落地多智能体协同(Multi-Agent Collaboration)时,由模型推理耗时与系统检索延迟相差数个数量级引发的异构延迟倾斜、下游消息缓冲区暴涨与毒丸消息瘫痪管道等工程灾难,系统拆解现代多智能体运行时的响应式背压流控(Reactive Backpressure)与全要素死信队列(Agent DLQ)治理体系,深入剖析基于信用值(Credit-Based)的流量控制、毒丸消息三元分诊、上下文指纹审计与确定性重放状态机,并提供生产级 TypeScript 核心引擎实现与实战落地避坑指南。
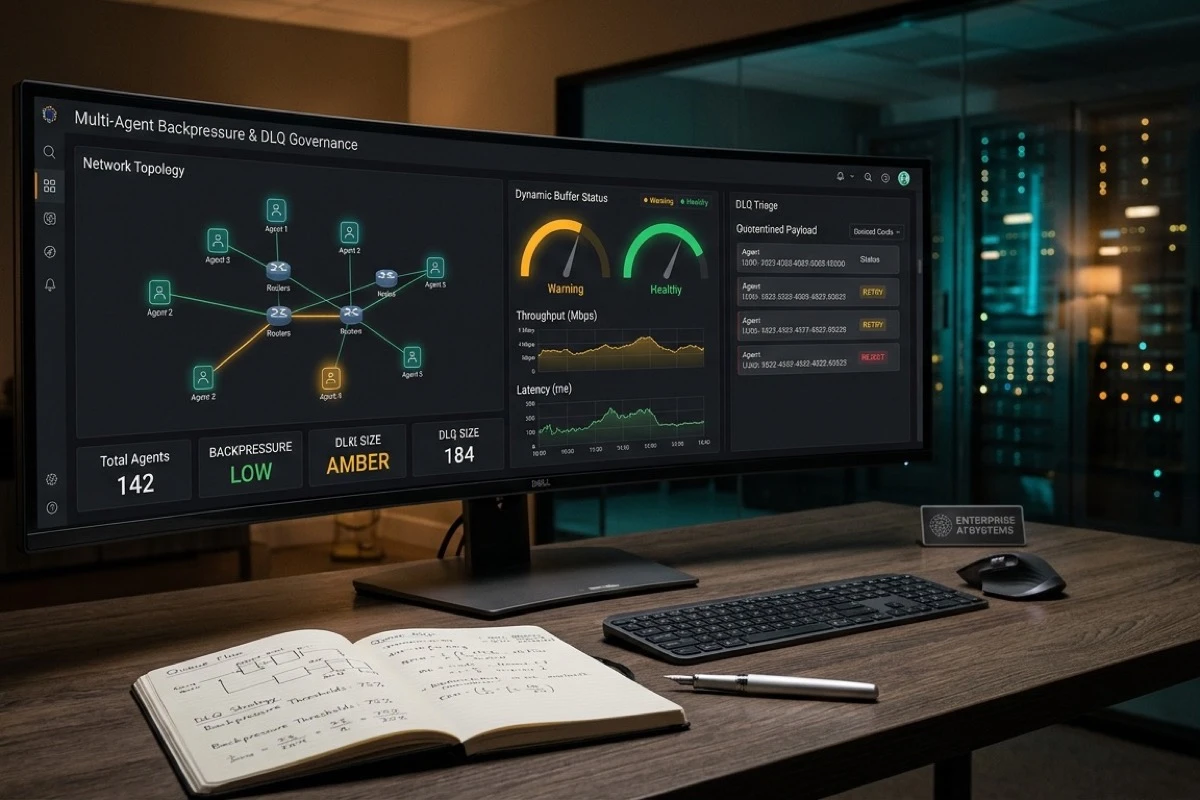
在工业制造、智慧金融与大型政企私有化部署场景中,企业多智能体系统(Multi-Agent Systems, MAS)正由简单的串行链路演进为高度网状的高并发异步协同网络。然而,当承担全局拆解的规划智能体、毫秒级响应的系统检索工具、以及动辄需要 5 至 15 秒大模型长思考推理的专业推理智能体混合接入同一消息总线时,系统面临着致命的“异构处理延迟倾斜”(Heterogeneous Latency Skew)。无节制的消息洪峰极易撑爆下游缓冲区导致内存溢出(OOM),而参数格式畸变或因上下文毒化引发死循环的“毒丸消息”(Poison Pill)更会触发级联重试风暴瘫痪整个协作拓扑。本文全面拆解现代多智能体运行时的“响应式背压流控”(Reactive Backpressure)与“带上下文指纹的死信队列”(Agent DLQ)治理体系,详细阐述基于信用值(Credit-based)的流控模型、毒丸隔离、故障三元分诊与确定性重放补救方案,并提供生产级 TypeScript 核心引擎实现与实战避坑指南。
多 Agent 异步通信困局:异构延迟倾斜与消息缓冲区雪崩
在企业级真实生产环境中,智能体并不是均质的无状态算力单元,而是由不同模型规模、异构调用链路和底层算力负载组合而成的异构实体。例如在典型的离散制造业产线异常联合调度体系中:
- 规划调度 Agent(Planner):使用轻量级私有化模型或规则引擎,在 50~100ms 内迅速将突发停机事件拆解为 20 余项子任务并发下发;
- ERP/MES 工具 Agent:调用底层 SAP/Oracle 数据库或现场工业网关,耗时约 200~500ms;
- 工艺推理与根因分析 Agent(Reasoner):调用 70B/DeepSeek-R1 级别的大参数深度思考模型,进行复杂因果推断与知识检索,单次推理响应往往高达 8~15 秒;
- 审计合规 Agent(Auditor):进行数据出域校验与鉴权,耗时约 80ms。
这种处理速率存在 2~3 个数量级落差的拓扑结构,在缺乏端到端流控的传统消息队列(如盲目使用原生 Kafka/RabbitMQ 或内存 EventBus)下,极易引发灾难性的工程故障:
1. 下游缓冲区暴涨与整机 OOM 崩溃
当上游规划智能体在接收到大批量并发工单或复杂工艺调整时,毫秒级产生数十甚至上百条协同请求,全速推往下游 Reasoner Agent。由于 Reasoner Agent 受到私有化 GPU 显存并发上限(如仅部署了 4 个并发 Worker)的物理制约,无法瞬时消费。消息在消费端进程内存中迅速积压,不仅引发 Node.js/Python 进程内存暴涨,更会导致堆内存溢出崩溃(OOM Killer),正在执行中的任务上下文彻底丢失。
2. 级联超时与重试放大风暴(Retry Storm)
上游调度 Agent 往往设定了常规的调用超时(例如 30 秒)。当下游 Reasoner Agent 队列积压过深时,消息在队列中的等待时间(Queue Wait Time)就已耗尽了整个超时预算。上游判定超时并触发自动重试,向队列注入更多相同任务;下游则在耗费昂贵 GPU 算力完成推理后,发现上游早已弃用该结果。这种重试放大效应使得计算集群陷入“100% 满负荷算力却无一成功交付”的瘫痪假死状态。
3. “毒丸消息”引发管道阻塞
由于大语言模型不可预测的生成特性,某些上游智能体可能输出存在隐式语义死循环、格式未对齐或触发下层工具反序列化异常的消息(即 Poison Pill)。如果消费者简单采用“失败立即重新入队”的死循环策略,该消息将永久霸占 Worker 资源,阻塞后续所有正常合规业务的流转。
| 流控与容错模式 | 流量推进驱动方式 | 下游缓冲区控制 | GPU 算力过载保护 | 毒丸与畸变消息隔离 | 高并发异构多 Agent 适用度 |
|---|---|---|---|---|---|
| 纯推模型(Naive Push) | 生产者全力推送 | 无限制膨胀(易引发 OOM) | 无(极易压垮显存引发 CUDA OOM) | 无(无限重试阻塞消费者) | 极差(严禁用于生产企业环境) |
| 固定速率漏桶(Leaky Bucket) | 恒定速率单向流出 | 硬截断丢弃或阻塞 | 静态保护,无法动态适配长思考波动 | 仅凭网络状态判定,缺乏语义上下文 | 一般(仅适用于外层网关硬限流) |
| 基于信用的响应式背压 + DLQ 闭环 | 消费者按算力容量动态发券(Credit) | 严格有界(Bounded Buffer 恒定受控) | 极强(精准映射 GPU 活跃推理槽位) | 强(指纹隔离、死信入库与确定性重放) | 最佳(工业级多 Agent 架构标准方案) |
响应式背压流控(Reactive Backpressure)架构解构:从拉取模型到基于信用值的流量控制
为了从根本上消除异构延迟倾斜带来的系统性崩溃,多智能体运行时必须引入响应式背压(Reactive Backpressure)机制。背压的核心哲学是:由下游消费者的实际处理容量决定上游生产者的发送节奏,而非由上游的生产速度支配下游。
1. 为什么纯拉取模型(Pull-based)在复杂多 Agent 场景仍不够用
在传统的批处理消息消费中,消费者通过主动 Poll 消息来控制节奏。但在多智能体复杂网状协作中,纯拉取模型存在显著缺陷:
- 长轮询延迟开销:当智能体之间需要进行高度动态、基于状态机触发的双向对话或事件协调时,Poll 的轮询间隔会大幅拉长整体端到端链路交互延迟;
- 多路流聚合困难:一个 Agent 可能同时等待来自 ERP 查询与知识库检索的两路结果,纯拉取难以高效表达复杂的 Reactive Join 与流式响应要求。
2. 基于信用值(Credit-Based)的自适应流控机制
现代高性能分布式系统(如 HTTP/2、RSocket 及高性能 RPC 协议)中广泛采用的Credit-Based Flow Control(信用值流控),是解决多 Agent 通信失衡的最优架构范式:
- 容量凭证(Credit Token)分发:下游 Agent 根据当前空闲的私有化 GPU 推理槽位(如当前仅允许 3 个并发推理任务),向上游连接方显式广播发出
Request(n)信号(Credit = 3); - 无券阻塞与暂停机制:上游生产者维护一个本地信用额度计数器。每向该下游发送一条协同指令,本地 Credit 减 1。当 Credit 归零时,上游生产者立即触发本地背压状态,挂起针对该下游的非紧急请求,或将自身处于等待队列中的任务下沉至磁盘有界缓冲;
- 步调自适应调整(Adaptive Pace):当下游 Agent 成功完成一次推理并将结果通过响应信道回传时,同时携带
GrantCredit(1)信号,上游获得新额度后立即恢复发送。整个流速完全自适应于下游 GPU 显存与思考耗时的真实波动。
flowchart TD
    subgraph 上游规划层 [Upstream: Planner Agent]
        A[接收复杂业务需求] --> B[任务并行拆解引擎]
        B --> C{检查下游 Credit 余额}
        C -- "Credit > 0" --> D[立即分发协同消息 (Credit - 1)]
        C -- "Credit == 0 (背压触发)" --> E[本地有界等待队列 / 任务下沉挂起]
    end

    subgraph 响应式流控总线 [Reactive Backpressure Bus]
        D --> F[受控有界消息管道 (Bounded Buffer)]
        K[动态信用调度器 Credit Controller] -. "发放 GrantCredit(n)" .-> C
    end

    subgraph 下游专业推理层 [Downstream: Reasoning Agent]
        F --> G[GPU 槽位感知并发调度器]
        G --> H[槽位占用: 大模型深度推理]
        H --> I{推理结果校验}
        I -- 成功 --> J[回传业务结果 + 归还 Credit]
        J -. 释放槽位 .-> K
        I -- 异常/超时/毒丸 --> L[剥离至死信处理中枢 DLQ]
        L -. 释放槽位 .-> K
    end

    classDef upstream fill:#EBF8FF,stroke:#3182CE,stroke-width:1.5px;
    classDef bus fill:#EDF2F7,stroke:#4A5568,stroke-width:1.5px;
    classDef downstream fill:#F0FFF4,stroke:#38A169,stroke-width:1.5px;
    classDef error fill:#FFF5F5,stroke:#E53E3E,stroke-width:1.5px;

    class A,B,C,D,E upstream;
    class F,K bus;
    class G,H,I,J downstream;
    class L error;
智能体死信队列(Agent DLQ)设计规范:毒丸消息隔离、上下文指纹与分类分诊
在传统分布式消息队列中,死信队列(Dead-Letter Queue, DLQ)主要用来存放网络不可达或格式错误的原始 JSON 字节流。但在 AI Agent 体系中,失败往往伴随着昂贵的推理成本与复杂的提示词状态污染。一个不合格的消息如果反复重试,不仅耗尽 Token 额度,还可能诱发全链路幻觉扩散。因此,Agent DLQ 必须升级为具备“全要素上下文快照”的智能治理中心。
1. 毒丸消息(Poison Pill)的特征与识别
在智能体协作中,典型的死信毒丸具备以下不可重试特征:
- 严重偏离 Schema 的结构性畸变:上游大模型输出的内容缺失必需字段,或类型严重不符,下游 JSON Schema 校验器(如 Zod)连续两次判定反序列化失败;
- 语义死锁与递归调用陷阱:智能体在处理某一工单时,在内部不断发起相互引用的自循环工具调用,达到最大调用深度阈值(如 max_steps = 15);
- 越权与安全违规拦截:触发了企业内网安全治理网关(例如试图读取未授权的工资数据或调用禁用端口),被硬性拦截阻断;
- 不可逆外部副作用后继超时:下游已向 ERP 执行了写账操作,但在后续状态回调中超时。此类消息严禁直接无脑重发,否则必将造成 ERP 重复记账。
2. 死信全链路上下文指纹(Context Fingerprint)元数据规范
当一条消息被判定为死信并转移至 DLQ 时,系统严禁仅保存 payload,必须冻结打包并持久化以下全维度审计与重放指纹:
- messageId 与 correlationId:全局唯一消息 ID 与端到端分布式链路跟踪 TraceID;
- contextFingerprint:对输入消息、上游 Agent 标识、Prompt 版本及当前系统环境哈希生成的不可篡改指纹,防止重复重放;
- failureCategory(故障分诊类别):
TRANSIENT_RETRYABLE:临时网络抖动、私有化算力节点瞬时过载(具备退避重试价值);POISON_PAYLOAD:Prompt 注入、格式完全错乱、越权指令(严禁自动重试,直接隔离报警);SCHEMA_MISMATCH:轻微格式不符但语义完整(可进入智能自我修复管道);IRREVERSIBLE_PARTIAL:部分副作用已落盘(必须人工审批或调用专用补偿事务)。
- runtimeSnapshot:冻结发生失败瞬间的上下文会话窗口历史、局部变量字典、已调用工具调用序列及精确错误堆栈;
- quarantineTimestamp & retryCount:隔离时间戳与历史重试计数。
确定性消息重放与事务状态自愈(Deterministic Replay & Idempotent Self-Healing)
死信队列的终极价值不是“垃圾填埋场”,而是为了支持受控的“确定性自愈与安全重放”。在企业私有化生产环境中,随意重放消息是引发数据灾难的主因。为此必须建立严格的重放与自愈状态机:
1. 确定性重放前置守卫(Replay Guards)
在从 DLQ 重新激活某条死信消息进入重试管道之前,调度引擎必须通过三道防御守卫:
- 幂等键(Idempotency Key)有效性校验:检查下游系统(如 ERP/WMS)是否已经存在基于该
messageId或业务主键的成功处理凭据;若存在,则直接返回历史结果完成短路,严禁再次触发写操作; - 业务状态时效性校验(TTL & State Guard):验证当前业务单据的状态是否仍允许重放。例如某张生产工单如果已经处于“人工已强制报废”状态,重放该死信将造成工艺冲突,系统应自动将死信归档为已失效;
- 重放沙箱隔离环境(Shadow Replay Sandbox):对于严重级较高的错误,重放引擎首先在隔离的 Shadow 环境中使用只读 Mock 工具链试运行,验证大模型是否仍会陷入幻觉,试运行通过后再提交真实生产流。
2. 智能死信自动修复(Self-Healing Pipeline)
针对 SCHEMA_MISMATCH 类型的死信,百信运行时提供了基于轻量级辅助 Agent 的自愈旁路:系统将格式错误的 Payload 与下游目标 JSON Schema 提交给专门的 Repair Agent 进行单步确定性结构转换,修复成功后追加“经自愈修复”审计标记,再重新注入正常工作队列,大幅降低人工干预频率。
工业级防御工程:漏桶熔断、未决消息降级策略与算力水位自适应阈值
在面对突发海量业务冲击时,仅仅依靠单节点的背压往往不足以抵御风暴,必须在全局层面实施纵深防御:
1. 算力水位感知与动态信用缩放(Watermark-Aware Credit Scaling)
下游消费者不能使用静态固定的 Credit 额度。系统应部署专门的探针(Probe),实时监测私有化 GPU 集群指标(通过 NVML 读取显存占用率、GPU 算力利用率)以及节点系统负载(CPU Load, Node.js Event Loop Lag):
- 安全水位(Green,显存 < 75%):按最大并发能力全额发放 Credit(例如 Credit = 8);
- 预警水位(Yellow,75% ≤ 显存 < 90%):启动信用收缩算法,将 Credit 发放额度动态下调 50%,延长上游请求排队时间;
- 危险红线(Red,显存 ≥ 90% 或事件循环延迟 > 150ms):彻底暂停发放任何新 Credit,触发就地熔断,通知上游立刻启用备用降级策略。
2. 未决消息(In-Flight Messages)分级降级兜底
当背压队列达到容量上限时,上游系统严禁直接抛出未捕获异常,而应执行结构化降级矩阵:
- 高优先级核心指令(P0):紧急安全停机、风控阻断指令,使用专用保留通道(Reserved Fast-Track)强行穿透背压队列优先执行;
- 普通业务指令(P1):落地持久化磁盘 WAL(Write-Ahead Log),挂起等待下游恢复;
- 非关键统计/弱一致性分析任务(P2):自动执行降级应答(例如返回基于缓存的历史估算值,或直接落库标记“待夜间低峰期离线批量重跑”)。
生产级实战:TypeScript 实现具备动态背压与 DLQ 治理的多智能体通信管道
下面给出一套在企业级生产环境中实际运行的完整核心 TypeScript 架构实现,包含具备 Credit 信用值管理的响应式管道、全要素死信拦截器与幂等重放自愈中枢:
/**
 * 企业级多智能体背压流控与死信队列(DLQ)治理引擎
 * 具备基于信用值的流控、GPU负载自适应调节、毒丸消息隔离与确定性重放能力
 */

import { EventEmitter } from 'node:events';
import { createHash } from 'node:crypto';

// 消息优先级枚举定义
export enum MessagePriority {
  P0_CRITICAL = 0, // 紧急核心任务,走专用保留通道
  P1_NORMAL = 1,   // 常规业务流程
  P2_LOW = 2       // 弱一致性离线分析,可主动降级
}

// 死信故障分诊三元分类
export enum DLQCategory {
  TRANSIENT_RETRYABLE = 'TRANSIENT_RETRYABLE', // 瞬态网络或过载抖动,可退避重试
  POISON_PAYLOAD = 'POISON_PAYLOAD',           // 毒丸消息(Prompt注入/语法死循环),严禁重试
  SCHEMA_MISMATCH = 'SCHEMA_MISMATCH',         // 格式未对齐,可由修复引擎自愈
  IRREVERSIBLE_PARTIAL = 'IRREVERSIBLE_PARTIAL' // 部分外部写副作用已生效,需人工审查
}

// 协同消息体结构定义
export interface AgentMessage<T = unknown> {
  readonly messageId: string;         // 消息唯一标识
  readonly correlationId: string;     // 分布式全链路追踪 ID
  readonly fromAgent: string;         // 发送方智能体标识
  readonly toAgent: string;           // 接收方智能体标识
  readonly payload: T;                // 业务载荷
  readonly priority: MessagePriority; // 消息优先级
  readonly idempotencyKey: string;    // 业务幂等键
  readonly timestamp: number;         // 发送时间戳
  retryCount: number;                 // 重试次数
}

// 死信快照结构定义
export interface DeadLetterRecord<T = unknown> {
  readonly recordId: string;
  readonly originalMessage: AgentMessage<T>;
  readonly errorStack: string;
  readonly category: DLQCategory;
  readonly contextFingerprint: string;
  readonly quarantinedAt: number;
  readonly resolved: boolean;
}

// 消费者能力与资源状态接口
export interface ConsumerCapacity {
  readonly agentId: string;
  readonly maxConcurrency: number;     // 最大允许并发 GPU 推理槽位
  readonly activeTasks: number;        // 当前活跃任务数
  readonly gpuMemoryUsageRatio: number; // GPU 显存占用率 (0.0 ~ 1.0)
}

/**
 * 响应式背压信道管理器(Credit-Based Flow Controller)
 */
export class ReactiveBackpressureChannel extends EventEmitter {
  private credits: number = 0;
  private readonly buffer: AgentMessage[] = [];
  private readonly maxBufferSize: number = 100;

  constructor(
    public readonly producerId: string,
    public readonly consumerId: string
  ) {
    super();
  }

  // 下游向本信道授权新增信用额度
  public grantCredits(granted: number): void {
    if (granted <= 0) return;
    this.credits += granted;
    this.drainBuffer(); // 触发缓冲区排队消息发送
  }

  // 生产者尝试发送消息
  public send(msg: AgentMessage): boolean {
    // P0 紧急消息不消耗常规 Credit,直接放行
    if (msg.priority === MessagePriority.P0_CRITICAL) {
      this.emit('dispatch', msg);
      return true;
    }

    if (this.credits > 0) {
      this.credits--;
      this.emit('dispatch', msg);
      return true;
    }

    // 触发背压:信用耗尽,进入有界等待队列
    if (this.buffer.length >= this.maxBufferSize) {
      // 队列溢出,执行未决消息降级策略
      if (msg.priority === MessagePriority.P2_LOW) {
        this.emit('dropped_degrade', msg, 'BUFFER_FULL_P2_DROPPED');
        return false;
      }
      throw new Error(`[背压溢出] 目标智能体 ${this.consumerId} 队列已满,拒绝接入`);
    }

    this.buffer.push(msg);
    this.emit('backpressure_engaged', {
      consumerId: this.consumerId,
      bufferedCount: this.buffer.length
    });
    return true;
  }

  // 排空有界缓冲区
  private drainBuffer(): void {
    while (this.credits > 0 && this.buffer.length > 0) {
      const msg = this.buffer.shift()!;
      this.credits--;
      this.emit('dispatch', msg);
    }
  }

  public getAvailableCredits(): number {
    return this.credits;
  }

  public getBufferedCount(): number {
    return this.buffer.length;
  }
}

/**
 * 企业级智能体死信中枢(Agent DLQ Triage Center)
 */
export class AgentDeadLetterCenter extends EventEmitter {
  private readonly dlqStore: Map<string, DeadLetterRecord> = new Map();
  private readonly processedIdempotencyKeys: Set<string> = new Set();

  // 计算全链路上下文指纹哈希
  private calculateFingerprint(msg: AgentMessage, errorReason: string): string {
    const raw = `${msg.idempotencyKey}:${msg.fromAgent}:${msg.toAgent}:${JSON.stringify(msg.payload)}:${errorReason}`;
    return createHash('sha256').update(raw).digest('hex');
  }

  // 记录并隔离死信
  public quarantine(msg: AgentMessage, error: Error, category: DLQCategory): DeadLetterRecord {
    const fingerprint = this.calculateFingerprint(msg, error.message);
    const record: DeadLetterRecord = {
      recordId: `dlq_${Date.now()}_${msg.messageId.slice(0, 8)}`,
      originalMessage: { ...msg },
      errorStack: error.stack || error.message,
      category,
      contextFingerprint: fingerprint,
      quarantinedAt: Date.now(),
      resolved: false
    };

    this.dlqStore.set(record.recordId, record);
    this.emit('quarantined', record);
    return record;
  }

  // 确定性安全重放
  public async replay(
    recordId: string,
    targetDispatcher: (msg: AgentMessage) => Promise<boolean>
  ): Promise<{ success: boolean; reason: string }> {
    const record = this.dlqStore.get(recordId);
    if (!record) {
      return { success: false, reason: '死信记录不存在' };
    }

    if (record.resolved) {
      return { success: false, reason: '该死信已经成功自愈并解决' };
    }

    // 严禁重放明确判定的毒丸消息
    if (record.category === DLQCategory.POISON_PAYLOAD) {
      return { success: false, reason: '毒丸消息被硬性隔离,禁止重放,需人工修正代码或提示词' };
    }

    // 幂等前置守卫检查
    if (this.processedIdempotencyKeys.has(record.originalMessage.idempotencyKey)) {
      record.resolved = true;
      return { success: true, reason: '检测到幂等键已由外部旁路提交,直接标记已解决' };
    }

    // 递增重试计数并执行重发
    const retryMsg: AgentMessage = {
      ...record.originalMessage,
      retryCount: record.originalMessage.retryCount + 1,
      timestamp: Date.now()
    };

    try {
      const dispatched = await targetDispatcher(retryMsg);
      if (dispatched) {
        record.resolved = true;
        this.processedIdempotencyKeys.add(retryMsg.idempotencyKey);
        this.emit('replayed_success', record);
        return { success: true, reason: '重放成功' };
      }
      return { success: false, reason: '重放被下游背压拦截' };
    } catch (err) {
      return { success: false, reason: `重放执行异常: ${(err as Error).message}` };
    }
  }

  public getPendingRecords(): DeadLetterRecord[] {
    return Array.from(this.dlqStore.values()).filter(r => !r.resolved);
  }
}
复杂离散制造与供应链金融实战演练与私有化落地避坑指南
在高端离散装备制造(如重型数控机床、新能源电池自动化产线)以及跨机构供应链金融风控场景中,百信技术团队在客户私有化机房交付过程中总结出了以下关键实战准则:
1. 算力动态映射而非“假定无限并发”
在大规模私有化集群部署时,许多企业工程团队常犯的错误是将 Agent 视为传统的无状态微服务,直接在网关配置上千并发。必须认识到:私有化部署的大模型推理吞吐(Throughput)严格受限于物理 GPU 卡数与显存带宽。
在百信企业智能体平台中,背压 Credit 的上限必须与底层 vLLM/TGI 推理引擎的 max_num_seqs(最大并发序列数)及当前 GPU 显存动态严格绑定。当推理服务因长上下文导致显存利用率超过 85% 时,流控模块必须毫秒级下调可用 Credit,提前在上游信道截断洪峰,杜绝任何因并发激增引发的显存崩溃。
2. 建立不可逆工具的“单向幂等屏障”
在制造业 MES 报工和供应链银行划款操作中,死信重试极易造成重复写账。必须在所有执行写动作的 Tool 外部包裹一层具备 TTL 的 Redis 分布式幂等屏障。死信重放前,如果系统检测到底层已经返回成功流水号,则直接伪装为返回历史确认报文,坚决拦截底层物理二次调用。
3. 人机协同(Human-in-the-Loop)死信控制台
自动化自愈固然高效,但对于 IRREVERSIBLE_PARTIAL 与 POISON_PAYLOAD 类别的死信,必须在企业运营控制台上提供直观的人工可视化审查操作台。运维专家可以审查发生故障时的 Prompt 快照、变量环境与工具入参,在线编辑修正畸变的 JSON 参数后,再点击“单步插桩重试”,从而形成真正闭环的安全治理体系。


